Следующее, чем будет управлять ваше средство управления конечными точками — это ИИ-агент
- По прогнозу Gartner, к концу года ИИ-агенты появятся в 40% корпоративных приложений против менее 5% годом ранее.
- По данным IBM, 92% компаний с ИИ-инцидентами не имели надлежащих средств контроля доступа к моделям и данным.
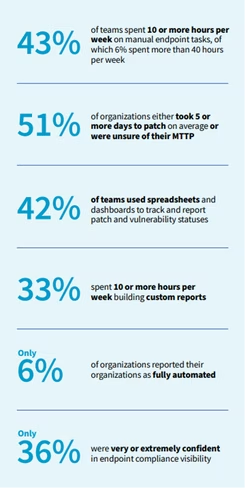
- Исследование Automox показало, что лишь 46% организаций сейчас автоматизируют инвентаризацию и мониторинг своих конечных точек.
Почему это важно: Автономные агенты действуют без команд оператора и при избыточных привилегиях способны быстро тиражировать единичные ошибки на весь парк корпоративных устройств.
Компания Gartner прогнозирует, что к концу года специализированные ИИ-агенты будут интегрированы в 40% корпоративных приложений. Годом ранее этот показатель составлял менее 5%.
Системы, предназначенные для каталогизации того, что работает на управляемых устройствах, не поспевают за этими темпами. Согласно исследованию компании Automox среди ИТ-специалистов, сегодня лишь 46% организаций автоматизируют инвентаризацию и мониторинг конечных точек. Это выходит за рамки традиционной проблемы учета программного обеспечения. Это момент, когда ПО перестало ждать указаний.
Вопрос об инвентаризации изменил свою форму
Учет программного обеспечения отвечает на статические вопросы. На протяжении большей части истории этой дисциплины этого было достаточно. ПО на конечной точке ничего не предпринимало, пока человек или планировщик не отдавали ему команду. Резидентные агенты разрушают эту предпосылку. Они читают локальные файлы, вызывают инструменты, обращаются к API и совершают многошаговые действия в промежутках между моментами, когда за ними кто-то наблюдает.
Таким образом, полезный вопрос смещается: теперь важно не то, что установлено, а то, что этому ПО разрешено делать и что оно сделало на самом деле. Лаборатория Cyberhaven выяснила, что корпоративное внедрение ИИ-приложений на базе конечных точек выросло на 509% за последний год. Подразделение Phantom Labs компании BeyondTrust оценивает рост числа ИИ-агентов в корпоративных средах в 466.7% в годовом исчислении. Оба показателя основаны на телеметрии вендоров, а не на общеотраслевых измерениях, но они указывают на одну и ту же тенденцию.
«Никто не делает всё идеально. Но есть разница между тем, чтобы ошибиться, и тем, чтобы ошибиться везде одновременно», — говорит генеральный директор Automox Джастин Талерико (Justin Talerico). — «Одна ошибка на одной машине — вы исправляете её и двигаетесь дальше. Но если та же ошибка тиражируется на весь парк устройств, внезапно вы перестаете исправлять оплошность и начинаете управлять кризисом. Скорость без масштабирования — это кривая обучения. Скорость в масштабе — это ставка на собственное суждение, каждый раз. Вот о чем люди не задумываются, пока не становится слишком поздно».
Automox, State of Endpoint Management 2026 — Источник: Automox
Свойство, которое делает агента полезным — способность действовать без ожидания, — это именно то, что превращает неконтролируемого агента в масштабную проблему для всего парка устройств.
По определению, такие инциденты ложатся на плечи команды по работе с конечными точками. Большинство таких команд не имеют четкого представления о собственном ИТ-хозяйстве. Лишь 36% респондентов сообщили Automox, что они очень или чрезвычайно уверены в своей видимости в отношении соответствия конечных точек требованиям.
Агенты наследуют привилегии, а не запрашивают их
У ИИ-агента нет собственных привилегий. Он работает с идентичностью и областью разрешений того компонента, который его зажег. В этом суть позиции BeyondTrust по управлению идентичностью агентов. Операционная система не может отличить команду, введенную человеком, от команды, сгенерированной моделью. Для этого не требуется эксплойт; это штатная работа архитектуры в соответствии с замыслом.
«Отзыв» (прав или доступа) — это глагол, который отсутствует в большинстве дискуссий об агентах. Инвентаризация подтверждает существование агента, а определение области действия решает, что ему разрешено делать. Инструмент управления парком устройств уникальным образом подходит для того, чтобы ответить на вопрос, что происходит в течение девяноста секунд после того, как кто-то принимает решение его остановить.
В документе OWASP Top 10 для LLM-приложений этот тип сбоя классифицируется как чрезмерная агентность (Excessive Agency). Он связывается с избыточной функциональностью, избыточными разрешениями и избыточной автономностью. Два из трех этих пунктов представляют собой проблемы с правами доступа. Способы их минимизации звучат как политики безопасности конечных точек: минимизируйте то, к чему агент может получить доступ, выполняйте код в контексте пользователя, требуйте одобрения для действий с высоким уровнем риска.
Большинство организаций этого не делают. В «Отчете о стоимости утечки данных 2026» от IBM отмечается, что 92% организаций, сообщивших об инцидентах, связанных с ИИ, не имели надлежащих средств контроля доступа к ИИ. Лишь 40% вообще применяют средства контроля доступа к ИИ-моделям и данным. Согласно «Опросу об инфраструктурной идентичности 2026» от Teleport, цена этого упущения составляет 17% инцидентов при соблюдении принципа наименьших привилегий для ИИ по сравнению с 76% для систем с избыточными привилегиями.
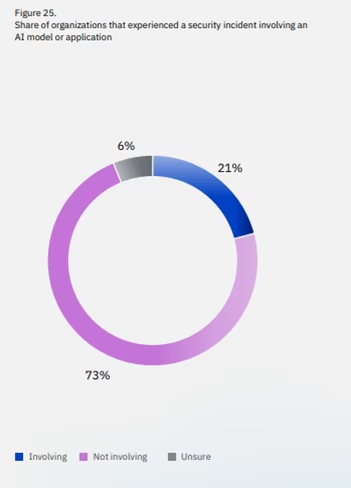 IBM, Cost of a Data Breach Report 2026 — Источник: IBM
Средства контроля, которые делают безопасной работу агента, автоматически делают безопасными любые автоматизированные изменения. Интеграция протокола контекста моделей (Model Context Protocol) от Automox для своих агентов поставляется с режимом «только чтение», который отключает все операции записи с помощью одной настройки, ограничением доступа к инструментам по ролям и идентификаторами корреляции, записываемыми в журнал аудита при каждом вызове. Это не новая категория средств контроля, это просто управление конечными точками, примененное к вызывающему объекту, который способен рассуждать.
По умолчанию без управления
Любая структура управления в данном случае предполагает наличие известной популяции агентов. Однако эта популяция неизвестна. Отчет Verizon о расследовании утечек данных за 2026 год показал, что 67% пользователей получают доступ к ИИ-сервисам с не корпоративных аккаунтов на корпоративных устройствах. 45% сотрудников теперь квалифицируются как регулярные пользователи ИИ на таких устройствах, по сравнению с 15% годом ранее.
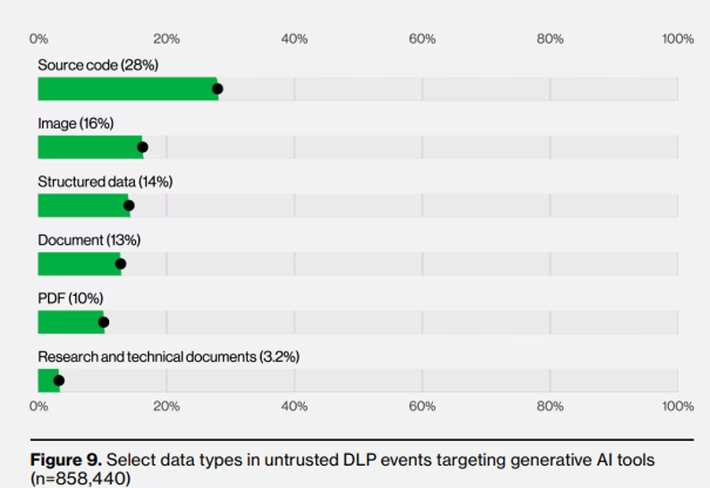 Verizon, 2026 Data Breach Investigations Report — Источник: Verizon
Теневой ИИ (Shadow AI) теперь занимает третье место среди наиболее распространенных ненамеренных действий инсайдеров в наборе данных Verizon по предотвращению утечек данных, продемонстрировав четырехкратный рост в процентном выражении. Тип данных, который чаще всего передается неавторизованным моделям, — это исходный код. Цифры IBM идут параллельно: инциденты с теневым ИИ увеличились более чем в два раза — с 20% до 43%, причем у 68% подвергшихся взлому организаций не было никакой политики для управления этим явлением или его обнаружения.
Блокировка конкретных инструментов не работает, когда категория растет быстрее, чем список блокировок. Команды по обслуживанию конечных точек пришли к такому выводу в отношении несанкционированного ПО еще десять лет назад, и ответом тогда стали инвентаризация, политики и возможность удаления.
Сопротивление связано вовсе не с ценностью технологии. Отвечая на вопрос о том, что мешает им внедрить автономное управление конечными точками, 46% ИТ-специалистов в опросе Automox назвали последствия для конфиденциальности и безопасности данных, 44% — риск неверных или несанкционированных изменений, а 36% — ограниченное доверие к рекомендациям ИИ. Больше всего они хотят иметь тормоза: автоматический откат (назвали 43%) и возможность поставить процесс на паузу или переопределить его (назвали 42%).
Сначала область действия, затем доверие
Спор о том, должны ли ИИ-агенты находиться в ведении управления конечными точками, уже решен тем фактом, где именно они запускаются. Остается вопрос ответственности, который предшествует техническому: какая команда ведет учет агентов, кто задает область разрешений и как быстро можно отозвать доступ, если эта область окажется неверной.
Полный текст статьи читайте на TheNextWeb.ru
