Система защиты на базе ИИ от Doppel пресекает атаки до их распространения
Благодаря GPT-5 и дообучению с подкреплением (RFT) компания Doppel сократила нагрузку на аналитиков на 80% и теперь устраняет угрозы за считанные минуты вместо часов.
Результаты
80%
сокращение объема работы аналитиков
Результаты
в 3 раза
увеличение пропускной способности при обработке угроз
Всего один сайт-двойник может запуститься, нацелиться на тысячи пользователей и исчезнуть менее чем за час. Этого времени более чем достаточно, чтобы злоумышленник успел нанести реальный ущерб. А с помощью генеративных инструментов они могут штамповать сотни таких сайтов один за другим.
Компания Doppel была создана для защиты организаций от дипфейков и онлайн-мошенничества с выдачей себя за других, но в компании быстро осознали, что ИИ означает бесконечный масштаб угроз. Злоумышленникам больше не нужно вручную создавать схемы обмана — они могут за секунды генерировать бесчисленные варианты фишинговых наборов, поддельных доменов и фейковых аккаунтов.
«Ущерб от фишинговых атак может наступить в считанные минуты, пока они распространяются по социальным сетям и мессенджерам. Возможность генерировать бесконечный поток убедительных сообщений практически без затрат изменила абсолютно всё».
Внедрение системы
Чтобы опережать угрозы, компания Doppel разработала новую систему защиты от социальной инженерии на базе моделей OpenAI GPT-5 и o4-mini. Платформа Doppel обнаруживает, классифицирует и устраняет угрозы в автономном режиме, сокращая рабочую нагрузку аналитиков на 80%, утраивая пропускную способность обработки угроз и уменьшая время реагирования с часов до минут.
Опережая бесконечно ускоряющиеся угрозы
Традиционная защита от цифровых рисков полагалась на ручную проверку сайтов-двойников, фишинговых доменов, профилей и постов в социальных сетях людьми. В Doppel увидели, что эта модель даёт сбой по мере того, как злоумышленники начинают использовать автоматизацию, запуская угрозы быстрее и на большем количестве площадок, чем люди успевают их оценивать.
«Наша система обрабатывает непрерывный поток сигналов, чтобы выявлять реальные угрозы среди информационного шума. Как только угроза обнаружена, остаётся очень узкое окно для действий, прежде чем будет нанесён ущерб. Использование ИИ для автоматизации принятия решений — одно из величайших достижений для компании, позволяющее нам бороться с атаками в масштабах и со скоростью интернета».
Эта скорость имеет решающее значение для клиентов Doppel — организаций, которые не могут позволить себе ждать часами подтверждения угрозы. Система Doppel классифицирует большинство угроз автоматически, используя модели OpenAI для логического вывода и структурированную петлю обратной связи, известную как дообучение с подкреплением (RFT), для улучшения модели с течением времени. В рамках RFT отзывы людей используются в качестве примеров с оценками, помогая моделям учиться принимать последовательные и объяснимые решения самостоятельно.
Оркестрация обнаружения угроз на базе LLM
Конвейер Doppel на базе LLM находится в центре стека обнаружения. После того как сигналы получены и отфильтрованы, система выполняет ряд целевых задач логического вывода: анализирует потенциальные угрозы, подтверждает намерения и принимает решения о классификации. Каждый этап разработан так, чтобы соблюдать баланс между скоростью, точностью и последовательностью, при этом оставляя аналитиков сосредоточенными на сложных случаях, требующих человеческого суждения.

Вот как это работает:
- Фильтрация сигналов и извлечение признаков: системы Doppel ежедневно обрабатывают миллионы доменов, URL-адресов и аккаунтов. Сочетание эвристических методов и модели OpenAI o4-mini отсеивает шум и извлекает структурированные признаки для направления последующих оценок модели.
- Параллельное подтверждение угроз: каждый сигнал проходит через несколько промптов GPT-5, созданных специально для различных типов анализа угроз. Эти промпты оценивают такие факторы, как риск выдачи себя за другое лицо, неправомерное использование бренда или паттерны социальной инженерии.
- Классификация угроз: версия o4-mini на базе RFT синтезирует предыдущие подтверждения для присвоения структурированной метки — вредоносный, доброжелательный или неоднозначный — с промышленным уровнем стабильности.
- Финальная верификация: второй проход GPT-5 проверяет решение модели и генерирует обоснование на естественном языке. Если уверенность превышает пороговое значение, система автоматически инициирует принудительные меры.
- Проверка человеком: неоднозначные результаты или результаты с низким уровнем уверенности направляются аналитикам-людям. Их решения регистрируются и возвращаются в цикл RFT для постоянного повышения стабильности модели.
Обучение моделей с помощью дообучения с подкреплением (RFT)
Doppel уже добилась заметных успехов благодаря своему первоначальному конвейеру обнаружения с поддержкой LLM, но когда дело дошло до случаев, когда одна и та же угроза могла оцениваться по-разному в зависимости от аналитика, стабильность стала ограничивающим фактором.
«Одно из реальных преимуществ, полученных от RFT, заключается в том, что решения модели становятся более последовательными и предсказуемыми».
Для достижения такой согласованности компания Doppel применила RFT, используя данные собственных аналитиков в качестве источника обратной связи. Каждое решение о классификации домена как вредоносного, безопасного или неясного стало примером с оценкой. Эти помеченные примеры научили модель воспроизводить экспертные суждения даже в сложных пограничных случаях.

Тесно сотрудничая с командой прикладной инженерии OpenAI, Doppel разработала функции оценки (grader functions), которые оценивали не только точность, но и качество объяснений, поощряя модели, которые рассуждали чётко, а не просто давали правильный ответ. Превратив отзывы аналитиков в структурированные обучающие данные, Doppel помогла продемонстрировать, как RFT может сделать автоматическое обнаружение более последовательным и надежным.
Операционализация доверия через прозрачность
Настройка гиперпараметров и итеративные оценки приблизили модель к уровню согласованности человеческих решений. Но для Doppel преодоление последнего этапа автоматизации также означало сделать принимаемые решения мгновенно понятными.
Каждое автоматическое удаление теперь включает созданное ИИ обоснование, объясняющее, почему угроза была устранена. Это дает клиентам мгновенное понимание причин предпринятых действий — то, что раньше требовало вмешательства аналитика.
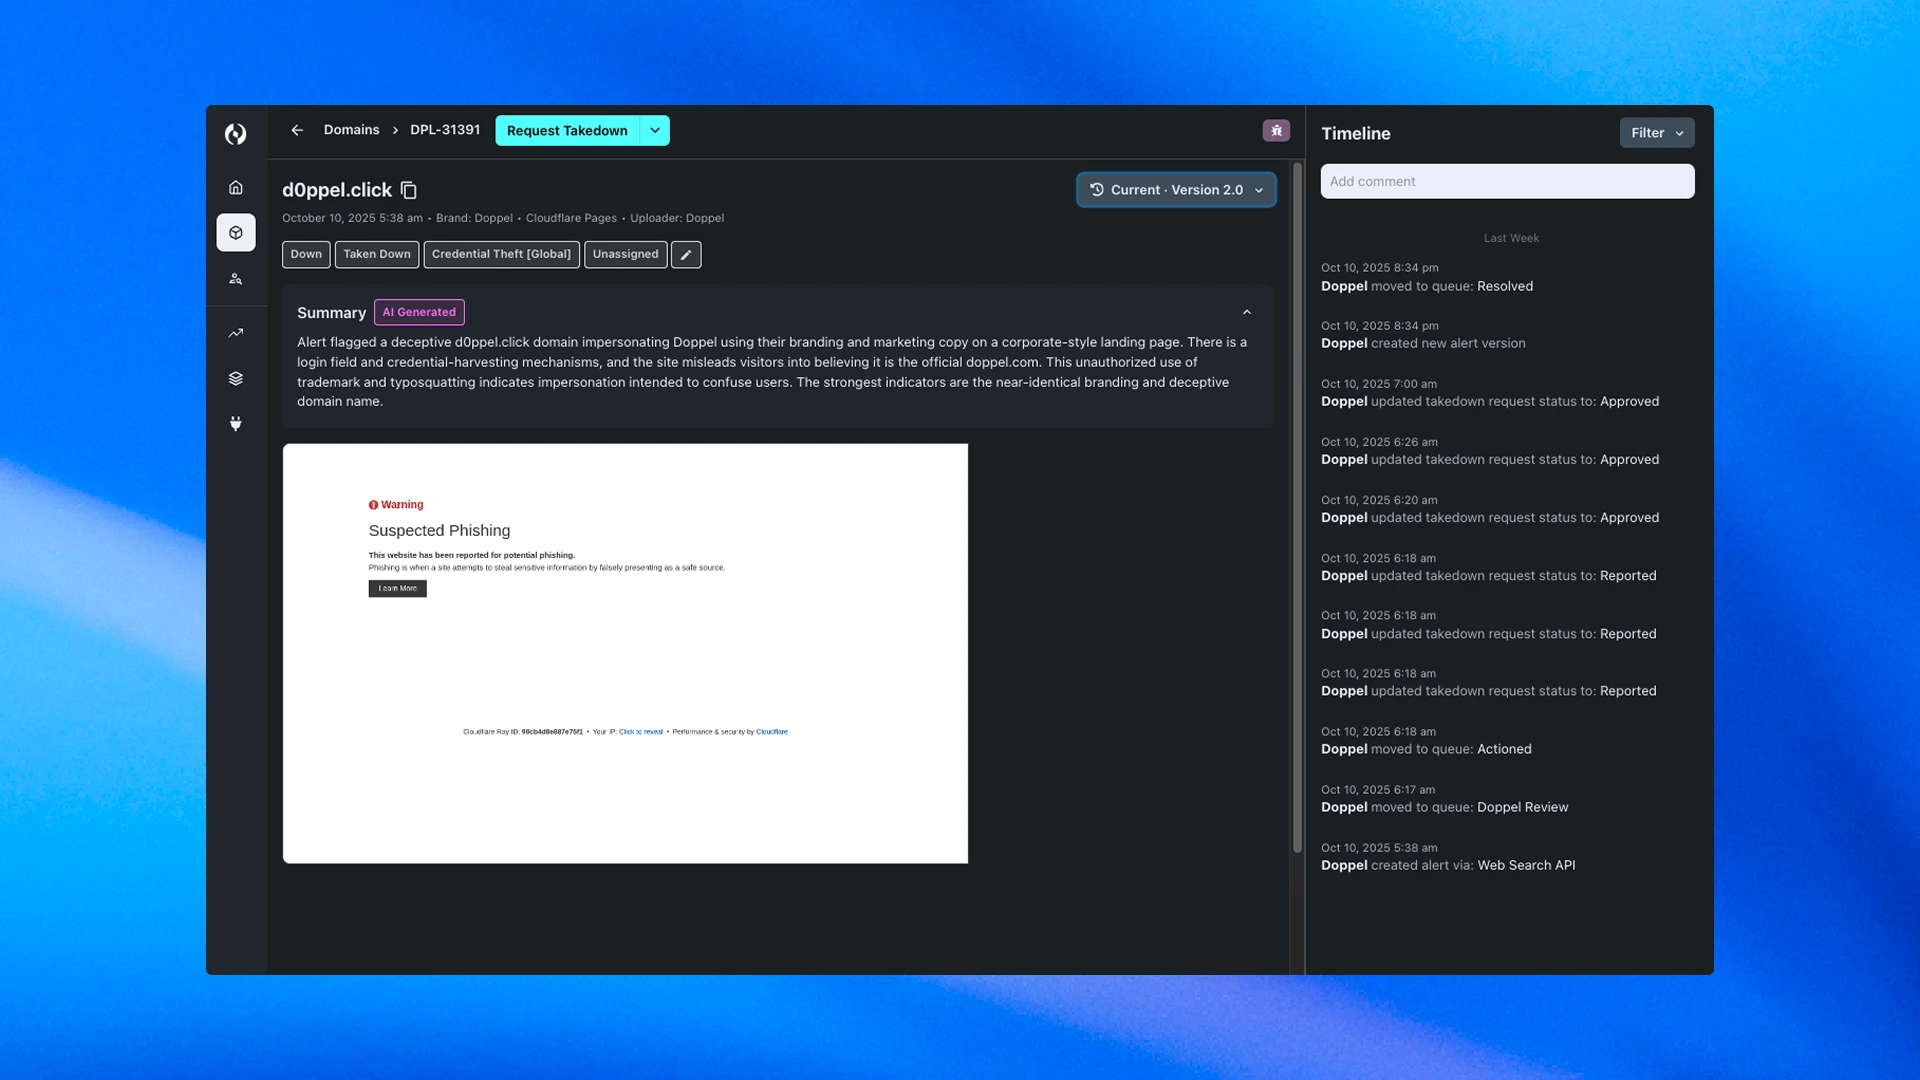
Эта прозрачность повышает доверие, что является критически важным фактором для пользователей Doppel. Понимание не только того, какие меры были приняты, но и почему, дает командам уверенность в быстром реагировании и контекст для объяснения этих решений внутри компании или перед заинтересованными сторонами.
Результаты вкратце
- Сокращение рабочей нагрузки аналитиков на 80%
- Сокращение времени реагирования на угрозы с часов до минут
- Утроение пропускной способности обработки угроз
- Большинство угроз классифицируется автоматически
Что дальше
Достигнув почти полной автоматизации для фишинговых доменов и доменов-клонов, Doppel теперь применяет ту же структуру на базе моделей к другим каналам с высоким уровнем вариативности.
«Домены — это, пожалуй, самый сложный канал, с которым мы работаем, — отметил Маддулури. — Сигналы зашумлены, контент постоянно меняется, а угрозы быстро развиваются на нескольких поверхностях одновременно. Если мы сможем автоматизировать этот процесс от начала и до конца, мы сможем сделать это для чего угодно: социальных сетей, платной рекламы, чего угодно».
Следующие вехи включают масштабирование набора данных RFT на порядок, эксперименты с новыми стратегиями оценки и использование GPT-5 для извлечения признаков на ранних этапах. Эти изменения позволят Doppel объединить этапы конвейера и анализировать более сложные индикаторы угроз на более ранних стадиях процесса.
С каждой итерацией Doppel строит систему, которая защищает реальные ценности на любой поверхности, где доверие подвергается атаке.
OpenAI <3 стартапам
Полный текст статьи читайте на OpenAI
