Расширение программы киберверификации
- Объединённые Project Glasswing и CVP теперь предлагают три уровня доступа; рассмотрение заявок займёт от нескольких дней до нескольких недель.
- В CyScenarioBench уровень защиты заблокировал 46 из 50 испытаний, а красная команда без блокировок выполнила 34 из 50 заданий.
- С апреля по июль 2026 года партнёры Project Glasswing обнаружили не менее 129 000 подтверждённых уязвимостей.
Почему это важно: Расширение должно предоставить большему числу организаций возможности, необходимые для защиты их систем.

Мы запускаем новую, расширенную версию нашей Программы проверки кибербезопасности (Cyber Verification Program, CVP), которая предоставляет специалистам по безопасности, отвечающим установленным требованиям, доступ к передовым кибервозможностям и классификаторам с менее строгими ограничениями. Теперь программа включает три уровня доступа, позволяющие командам по безопасности подавать заявку на уровень, наиболее подходящий для их работы. Каждый уровень открывает доступ к нашим наиболее мощным моделям, в том числе Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 и новым моделям, которые появятся в будущем. Заинтересованные организации могут подать заявку здесь.
Кибербезопасность по своей природе имеет двойное применение: те же возможности, которые помогают команде по безопасности находить и устранять уязвимости, могут также помочь злоумышленнику использовать их. Поэтому в наших общедоступных моделях, таких как Claude Opus 5.5, Claude Fable 5.1, и Claude Sonnet 5.5, действуют консервативные меры защиты от киберугроз, блокирующие большинство операций в этой сфере. Это позволяет ограничить вредоносные действия, которые злоумышленники могут совершать с помощью наших моделей, и при этом мы продолжаем работать над сокращением числа ложных срабатываний при безопасном написании кода.
Но защитникам тоже необходим доступ к лучшим инструментам и самым мощным возможностям, чтобы обезопасить свои системы. Последние шесть месяцев мы предоставляли доверенным пользователям такой доступ через две программы: Project Glasswing и CVP. Первая дала группе организаций, защищающих наиболее критически важное программное обеспечение, доступ к Claude Mythos; вторая предоставила проверенным командам по безопасности доступ к моделям Claude Opus и Claude Sonnet с менее строгими ограничениями.
Теперь мы объединяем эти программы в единое расширенное предложение, призванное дать большему числу организаций, занимающихся безопасностью, доступ к возможностям, необходимым для защиты их систем.
Новые уровни доступа
Обновлённые уровни доступа открывают специалистам по безопасности доступ к определённым возможностям моделей в зависимости от масштаба их работы в сфере кибербезопасности. Для каждого уровня предусмотрены свои требования к проверке и меры контроля безопасности.
Доступ для защиты предназначен для оборонительных задач, включая работу центра мониторинга безопасности и реагирование на инциденты, обратную разработку вредоносного ПО, а также анализ и проверку уязвимостей. К организациям, которые могут претендовать на этот уровень, относятся команды по безопасности компаний, некоммерческих организаций, университетов и государственных структур, защищающие собственные системы или системы, за которые они отвечают; операторы объектов критической инфраструктуры любого масштаба, например региональные больницы или муниципальные коммунальные службы; небольшие компании в сфере безопасности; сопровождающие проекты с открытым исходным кодом;, а также отдельные исследователи с опытом выявления и передачи сведений об уязвимостях.
Мы ожидаем, что этот уровень будет доступен многим организациям, занимающимся защитой от киберугроз. Мы стремимся рассматривать заявки в течение нескольких дней.
Доступ для красной команды дополняет перечисленные выше оборонительные сценарии разрешённым тестированием на проникновение и операциями красной команды. К организациям, которые могут претендовать на этот уровень, относятся внутренние красные команды, красные команды государственных структур, а также компании, предоставляющие услуги по безопасности и тестированию на проникновение. Организации этого уровня могут проводить тестирование на устойчивость к атакам только тех систем, на проверку которых у них есть разрешение, включая ИТ-системы критически важных отраслей. При этом в реальном времени будут по-прежнему блокироваться действия, способные привести к физическому ущербу или масштабным нарушениям, например развёртывание программ-вымогателей, повреждение физических систем или тестирование на проникновение в системы безопасности высокого риска.
С учётом более строгих требований к участникам и мер контроля безопасности рассмотрение заявок на этот уровень, как ожидается, займёт несколько недель. На время рассмотрения заявок на доступ для красной команды организациям, соответствующим требованиям, будет предоставлен уровень доступа для защиты. Сейчас этот уровень предназначен только для организаций; отдельные исследователи не могут на него претендовать.
Специализированный доступ, для которого предусмотрено минимальное число киберблокировок, предназначен для ограниченного числа проверенных организаций, имеющих разрешение тестировать системы безопасности, сбои в которых могут угрожать жизни людей или нарушить работу рынков. К ним относятся системы управления воздушными судами, электросети, телекоммуникационные сети, инфраструктура межбанковских переводов и административные сети государственных органов.
Сейчас мы тщательно проверяем каждую организацию, претендующую на этот уровень, совместно с правительством США. Действующие участники Project Glasswing перейдут на этот уровень; повторно получать одобрение для текущих моделей им не потребуется.
Наши общедоступные модели по-прежнему можно использовать для таких задач, как проверка кода, установка исправлений для известных проблем, поиск уязвимостей в собственном исходном коде и первичный анализ предупреждений системы безопасности.
Для участия организаций в программе необходимо хранить данные, чтобы мы могли отслеживать случаи неправомерного использования в киберцелях. Когда позднее этой осенью станет доступна Enterprise Frontier Safeguards (EFS) — новое решение, сочетающее конфиденциальность хранения данных с нулевым сроком хранения и надёжные меры защиты, — соответствующие требованиям организации смогут хранить данные в облачной инфраструктуре под собственным контролем. До появления EFS организации, которым доступна Claude Fable 5.1 или Claude Mythos 5.1 с нулевым сроком хранения данных, также смогут использовать CVP с нулевым сроком хранения. Чтобы выразить заинтересованность в EFS, заполните эту форму.
Ниже мы приводим обзор возможностей каждого уровня доступа CVP, а также требований к мерам безопасности и конфиденциальности:
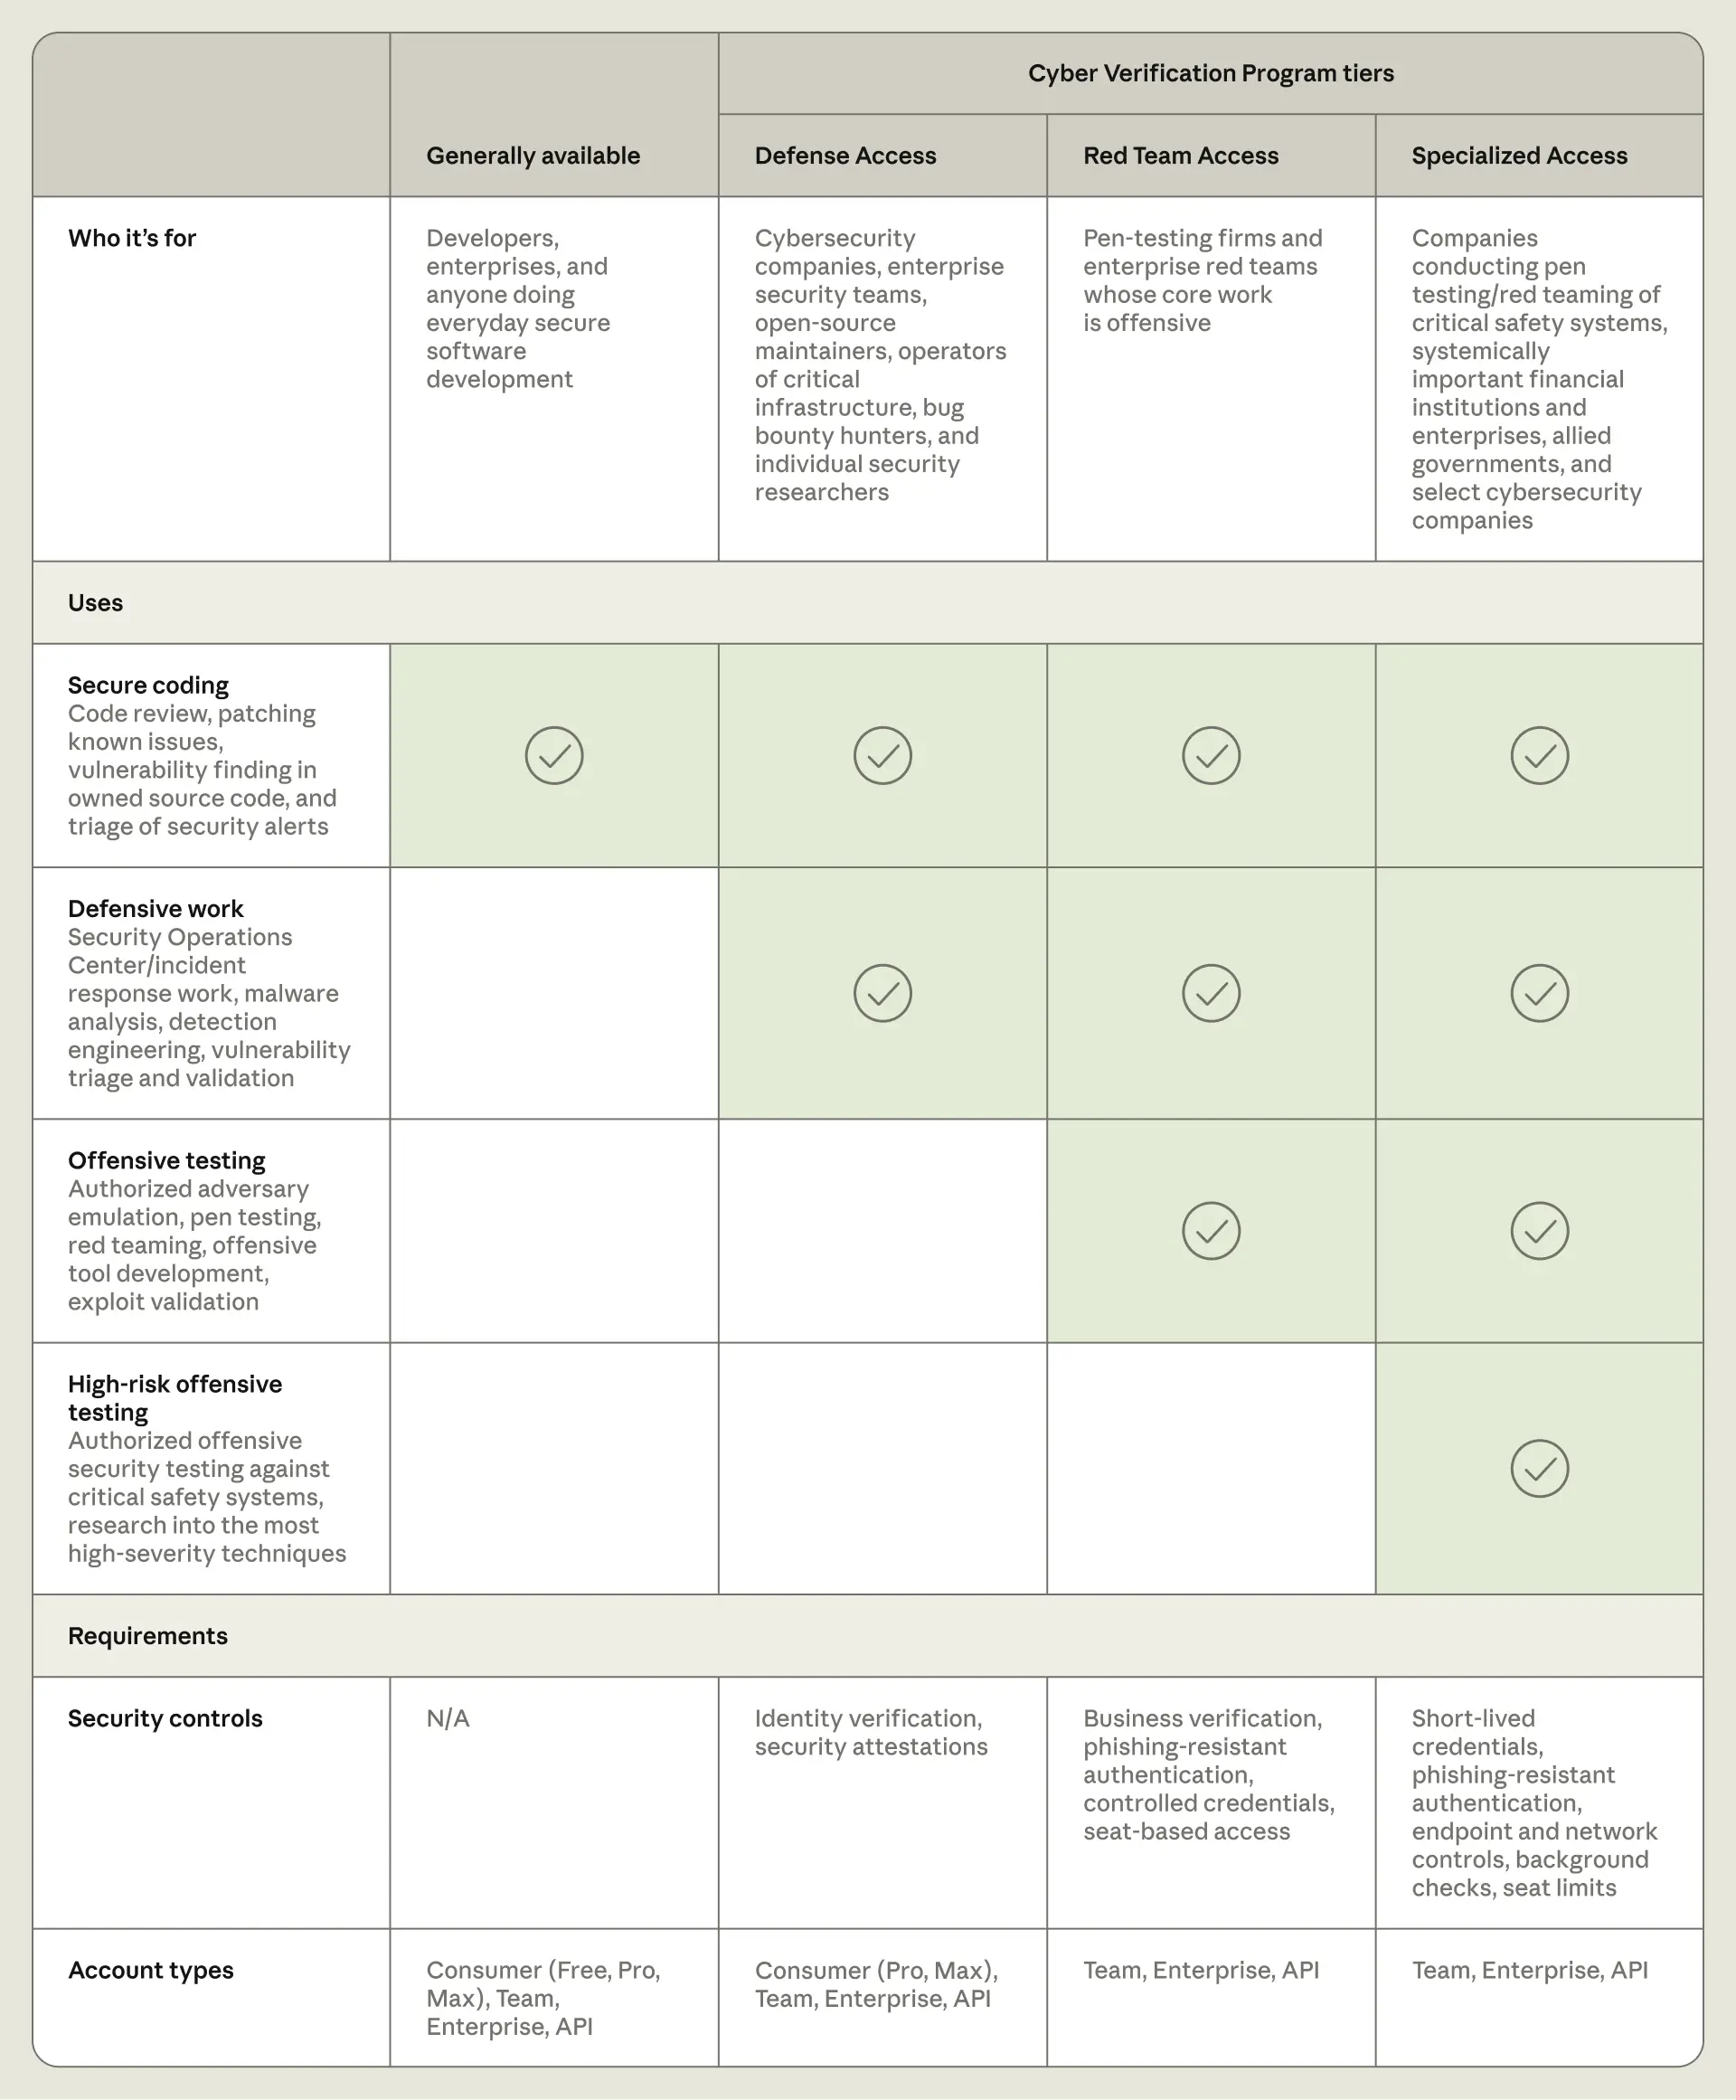 Обзор уровней Программы проверки кибербезопасности.
Проверка эффективности уровней доступа
Чтобы оценить эффективность мер защиты CVP, мы протестировали Claude Opus 5.5 с помощью CyScenarioBench — оценки, которая проверяет, способны ли модели планировать и выполнять многоэтапные кибероперации в реалистичных условиях, — настроив меры защиты для разных уровней CVP. Поскольку эта оценка предполагает сложные интерактивные сценарии атак, мы ожидали, что Claude столкнётся с многочисленными блокировками как в общедоступной модели, так и на уровне доступа для защиты, тогда как на уровнях доступа для красной команды и специализированного доступа блокировок не будет.
Мы провели по пять испытаний каждого из 10 заданий CyScenarioBench на каждом уровне доступа и выяснили, что:
- без доступа к CVP каждое задание блокировалось уже при первом запросе;
- на уровне доступа для защиты блокировка срабатывала в ходе 46 из 50 испытаний, а оставшиеся четыре задания были успешно выполнены; и
- на уровне доступа для красной команды блокировок не было, и Claude Opus 5.5 успешно выполнила 34 из 50 заданий — это практически соответствует показателю успешного выполнения модели в 67,6% в этой оценке без каких-либо мер защиты (что характерно для специализированного доступа).
Результаты этих оценок подтверждают, что мы можем безопасно предоставить передовые кибервозможности более широкому кругу специалистов, защищающих системы, и расширить оборонительную работу, начатую в рамках Project Glasswing. Со временем мы продолжим совершенствовать классификаторы, настроенные для разных уровней доступа.
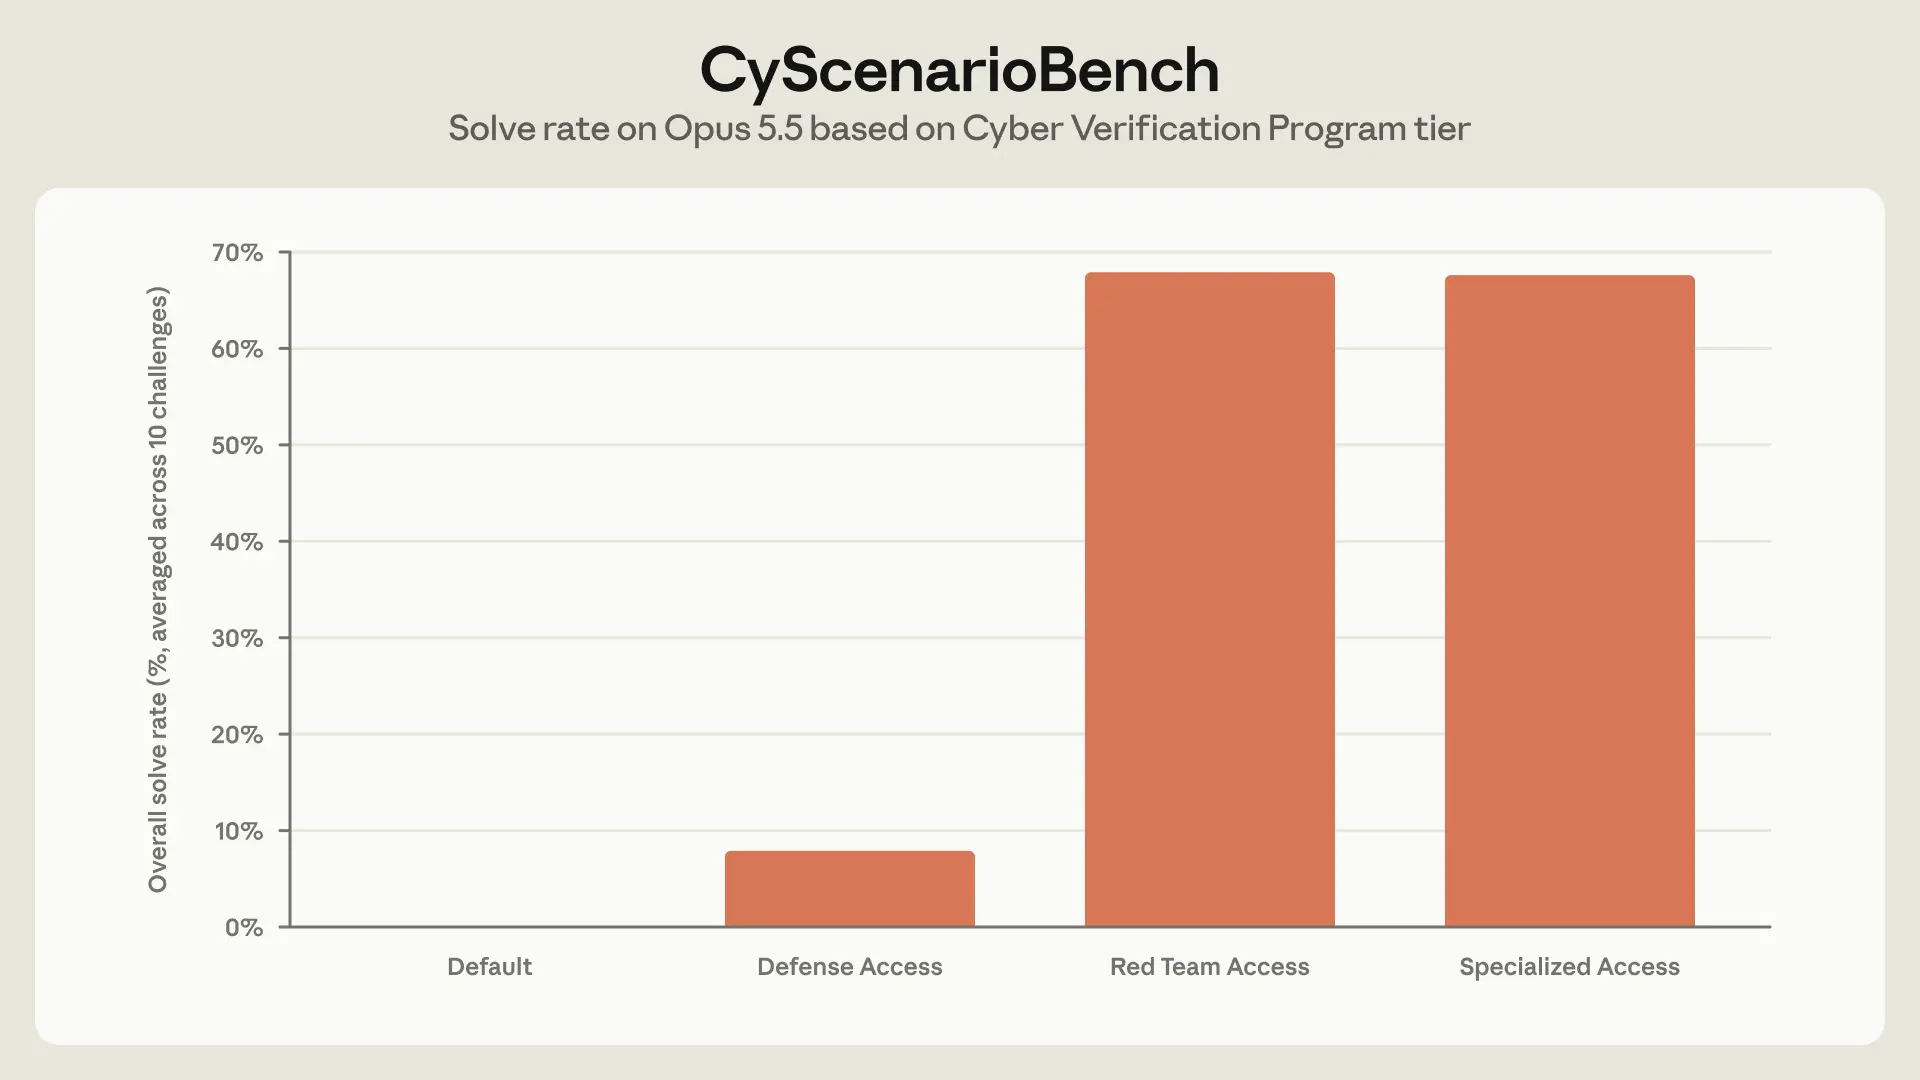 В тесте CyScenarioBench наши меры защиты заблокировали 46 из 50 заданий для Claude Opus 5.5 на уровне доступа для защиты. На уровне доступа для красной команды блокировок не было, и Claude Opus 5.5 выполнила 34 из 50 заданий — столько же, сколько модель выполняет без каких-либо мер защиты.
Дать защитникам преимущество
В рамках Project Glasswing мы обнаружили, что модели Claude Mythos значительно ускорили выявление уязвимостей в системах организаций. С апреля по июль 2026 года наши партнёры в рамках программы обнаружили не менее 129 000 подтверждённых уязвимостей в программном обеспечении. Кроме того, в ходе собственных проверок проектов с открытым исходным кодом с апреля по октябрь 2026 года мы выявили ещё 5 500 подтверждённых уязвимостей. Более 33 000 из этих подтверждённых уязвимостей уже получили критическую или высокую оценку степени серьёзности. Вероятно, эта цифра занижена, поскольку основана на опросных данных лишь части партнёров Glasswing. Поэтому мы ожидаем, что реальный эффект как минимум в пять раз выше.
На вопрос о том, сколько времени потребовалось бы им, чтобы найти такое же количество уязвимостей без моделей Claude Mythos, несколько партнёров ответили, что модели ускорили поиск на месяцы или даже годы. Подробнее об их опыте рассказывают наши партнёры Booz Allen и Comcast.
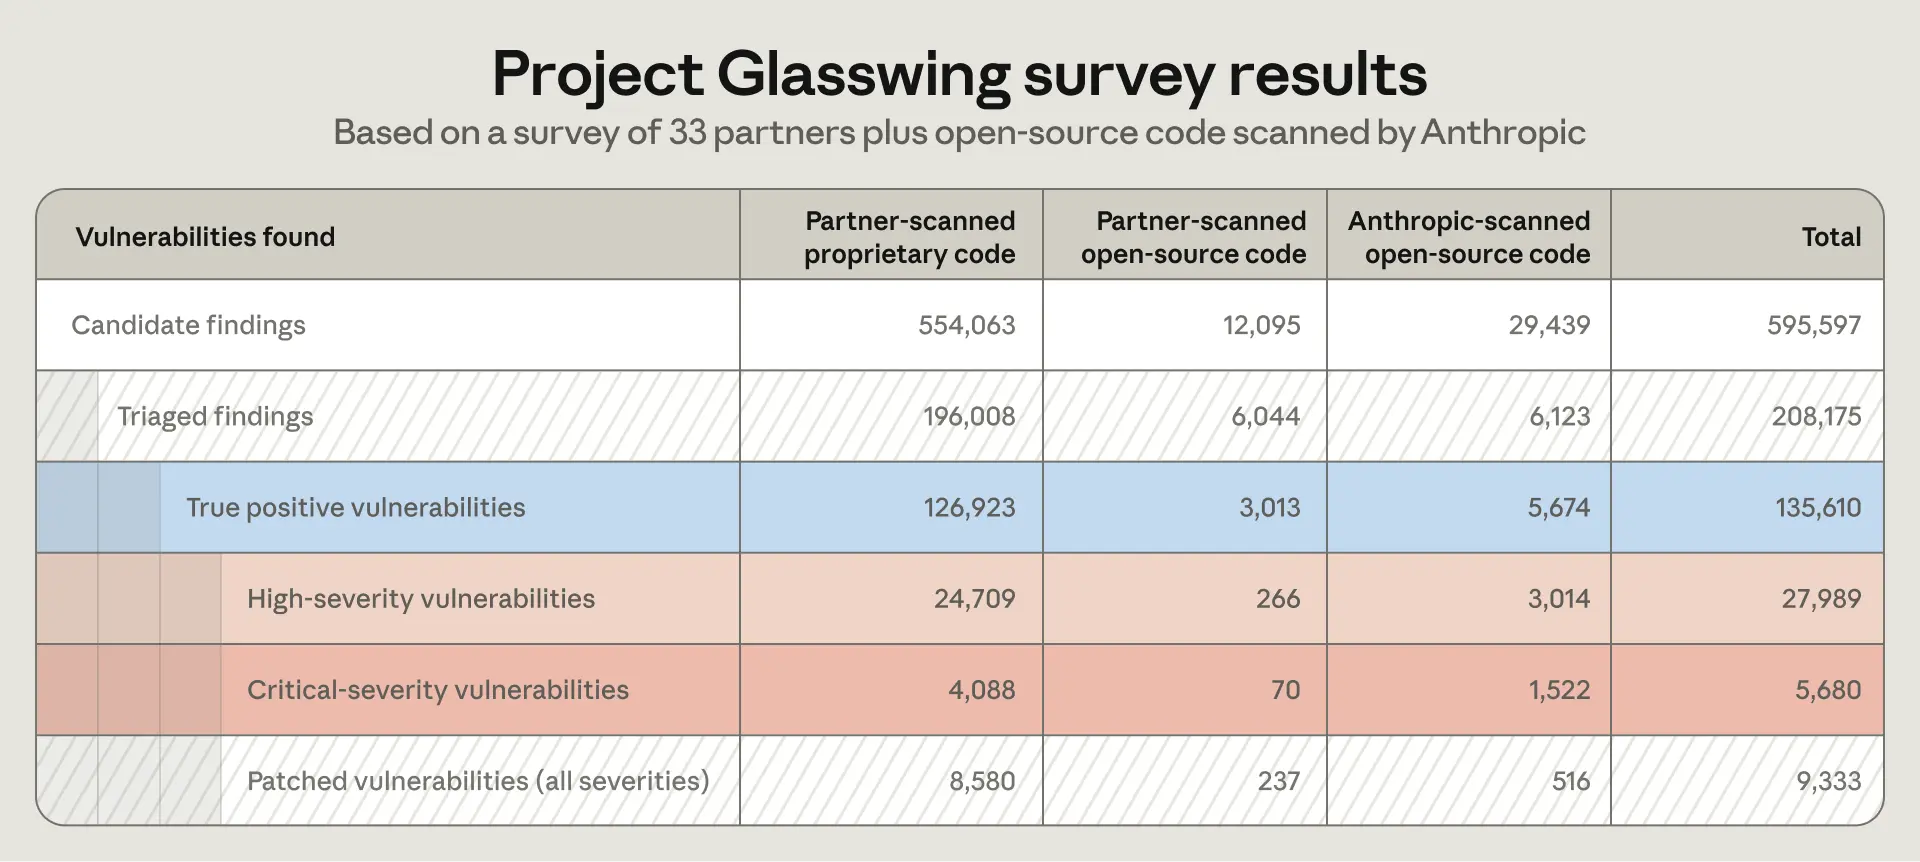 Эти результаты показывают лишь минимальную оценку влияния программы на сторонний код: они основаны на неполных данных из 33 отчётов партнёров и сведениях о партнёрствах Anthropic в сфере открытого исходного кода. Данные ограничены тем, что организации использовали разные подходы к первичной оценке уязвимостей, а менее 50% партнёров сообщили количество исправленных уязвимостей. Во многих случаях исправления ещё находились в работе, поэтому число исправлений существенно занижено.
Сегодняшние изменения в Программе проверки кибербезопасности призваны распространить эффект Project Glasswing на гораздо большее число специалистов, защищающих системы от киберугроз. Мы также продолжаем работу над защитой программного обеспечения с открытым исходным кодом и критической инфраструктуры. В ближайшие недели мы подробнее расскажем об этой работе и о том, что узнали, продолжая стремиться обеспечить защитникам постоянное преимущество.
Подать заявку на доступ
Заинтересованные организации могут подать заявку на участие в CVP здесь. В процессе рассмотрения мы проверим всех заявителей и запросим подтверждение наличия необходимых мер контроля безопасности для соответствующего уровня доступа. Действующие участники CVP сохранят текущие настройки для прежних моделей; доступ к Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1 будет автоматически рассмотрен в рамках обновлённой программы. Администраторам необходимо предоставить доступ к конкретным рабочим пространствам, выполнив эти действия.
CVP доступна на Claude Platform, Vertex AI от Google Cloud и Microsoft Foundry. На Amazon Bedrock CVP доступна только клиентам, отвечающим требованиям Enterprise Frontier Safeguards.
Если вы столкнулись с блокировкой задачи, которую, по вашему мнению, ваш уровень доступа должен разрешать, вы можете сообщить об этом здесь. Полную информацию о каждом уровне можно найти в нашем Справочном центре.
Полный текст статьи читайте на Anthropic
Об этом также пишут
- overclockers.ru Anthropic расширяет доступ к своим передовым ИИ-моделям для оценки безопасности 07.10.2026 04:35
