Что такое правило резервного копирования данных 3-2-1?
- Правило 3-2-1 предлагает хранить три копии данных на двух типах носителей, одну — за пределами основного места хранения.
- Правило популяризировал фотограф Питер Крог в книге 2009 года «The DAM Book: Digital Asset Management for Photographers».
- Копии можно хранить, например, на ноутбуке, внешнем диске и в облаке; синхронизация может удалить файл и из облака, а подключённая копия уязвима для программ-вымогателей.
Почему это важно: Разные копии и места хранения помогают сохранить данные, если одна копия или место хранения пострадает.
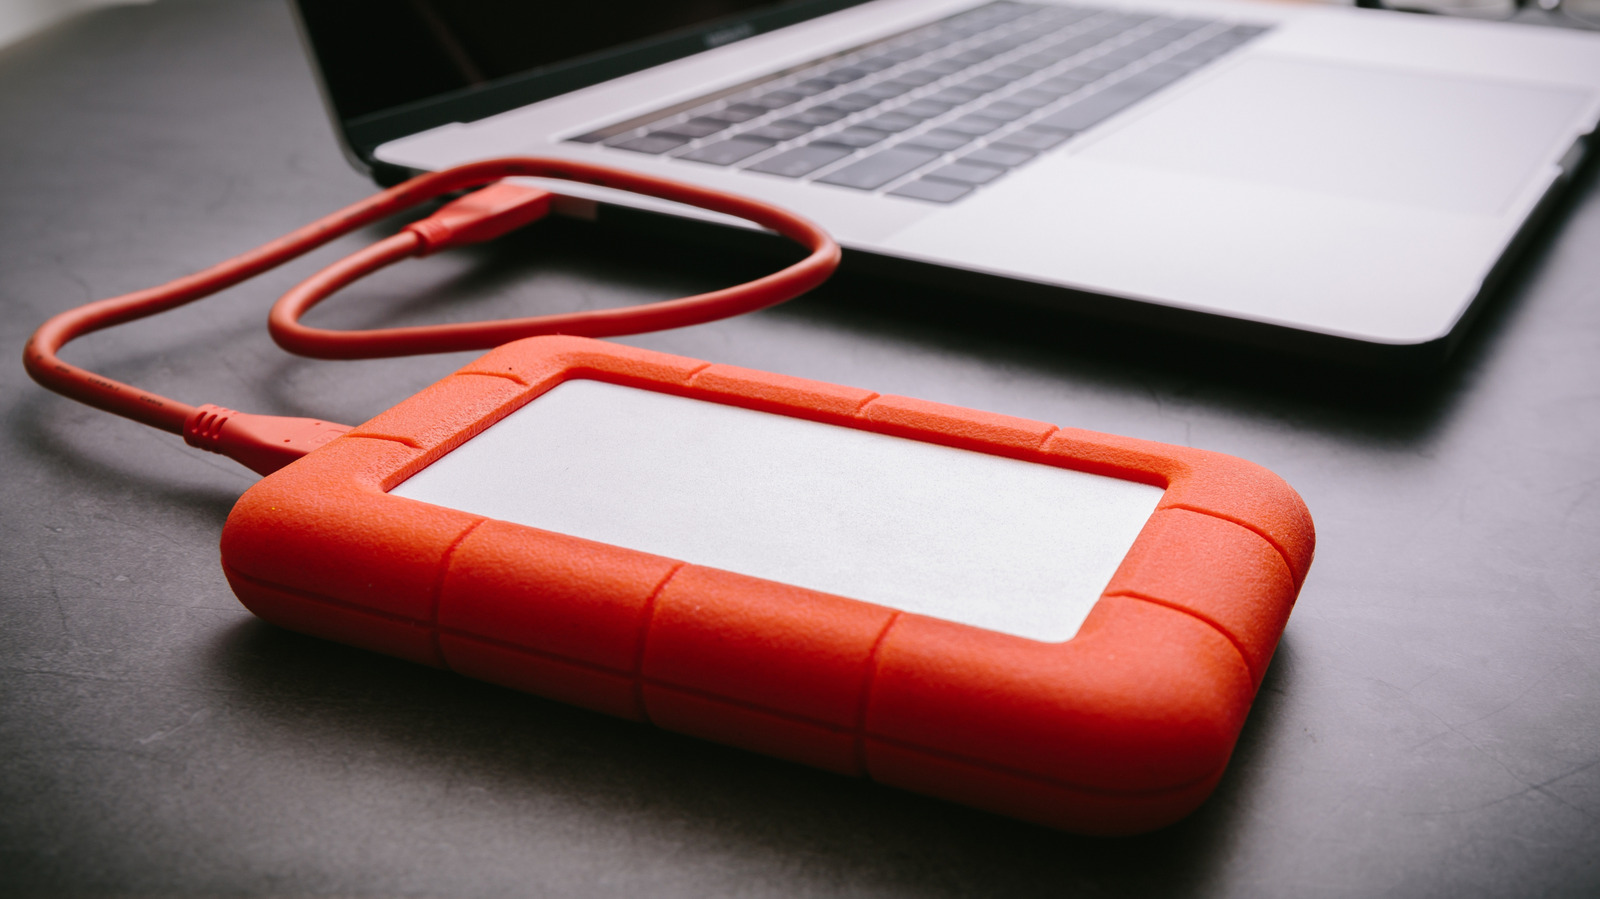
Убедитесь, что ваши файлы в безопасности на случай выхода жёсткого диска из строя.
Фотографии, видео, финансовые документы или сборник сомнительных личных стихов — в переносном смысле за эти годы вы, вероятно, создали горы данных. Возможно, потратить время на то, чтобы убедиться, что все эти данные в безопасности и имеют резервные копии, — не ваш вариант идеального насыщенного событиями дня, однако осознание того, что важные файлы потеряны навсегда, вызывает особую неприятную панику. В конце концов, никто не хочет лишиться всех этих дорогих сердцу фотографий котиков. К счастью, поломка одного жёсткого диска — ещё не повод дышать в бумажный пакет и молить богов о пощаде.
Существует множество способов создавать резервные копии данных, но начать можно с классического правила. Правило 3–2–1 определяет, сколько копий данных нужно хранить на разных типах носителей и где должны находиться эти носители. Так, если с одной из копий что-то случится, у вас останутся другие — и поводов для паники будет меньше.
Правило 3–2–1 впервые популяризировал фотограф Питер Крог в своей книге 2009 года «The DAM Book: Digital Asset Management for Photographers». В основе правила лежит идея о том, что нужно хранить три копии данных на двух типах носителей (в последнее время это часто трактуют как два разных устройства), причём одну копию следует держать за пределами основного места хранения. Представьте: если у вас есть только одна копия любимых фотографий из отпуска на SSD и с ним что-то случится, вы останетесь ни с чем. Даже если вы сделаете копии на нескольких дисках, стихийное бедствие — например, наводнение, пожар в доме или кража со взломом — всё равно может уничтожить их все. Но если одна из копий хранится в другом месте, у вас появляется дополнительный уровень защиты. В идеале удалённая копия должна находиться достаточно далеко, чтобы бедствие, которое может затронуть ваш дом, не затронуло и место хранения этой копии. Короче говоря, правило подчёркивает важность резервирования.
За прошедшие годы правило 3–2–1 изменилось вместе с технологиями и угрозами, которым они подвергаются. Вряд ли в наши дни вы записываете много CD. Кроме того, люди стали меньше беспокоиться об устаревании носителей. На таких площадках, как Reddit, легко найти обсуждения, в которых пользователи рассказывают, как адаптируют правило 3–2–1 к своим потребностям и возможностям. Требования к защите ваших данных не будут такими же, как у международной корпорации.
Например, файлы могут храниться на вашем ноутбуке, внешнем жёстком диске и частном облачном сервере. Можно также пользоваться такими сервисами, как iCloud или Google Cloud, однако стоит учитывать: в зависимости от сервиса и настроек синхронизации удаление файла с компьютера может привести к его удалению и из облака. Есть и другие сервисы, предлагающие автоматическое полное резервное копирование устройств — с разными ограничениями на объём хранилища и тарифами.
Кроме того, на трактовку и применение правила 3–2–1 повлияли более поздние изменения, например постоянно меняющаяся ситуация в сфере кибербезопасности. В частности, удалённая копия всё ещё может пострадать от атаки программ-вымогателей, если устройство подключено к сети.
Резервное копирование данных может показаться непростой задачей, но правило 3–2–1 помогает довольно просто подойти к сохранности важных файлов. Несколько копий, хранящихся в разных местах, могут стать разницей между полноценным кризисом и уверенностью в том, что все фотографии котиков, налоговые документы и даже тщательно отточенные хокку в безопасности.
Полный текст статьи читайте на GDGT.ru прочитано 1248 раз
