Мошенничество с выманиванием романтических чувств: рабочие процессы «разделки свиней» с использованием ИИ
OpenAI заблокировала учетные записи, которые, судя по всему, происходили из Камбоджи и использовали ИИ для перевода и генерации диалогов в рамках романтических и инвестиционных мошеннических схем.
Этот тематический анализ был изначально опубликован в отчете OpenAI за февраль 2025 года.
Субъект
Мы заблокировали группу учетных записей ChatGPT, которые использовались для перевода и генерации коротких комментариев на японском, китайском и английском языках. Эта активность, судя по всему, исходила из Камбоджи и соответствовала схемам романтического и инвестиционного мошенничества (также известного как «разделка свиней» — pig butchering). Компания Meta недавно выявила связанную с этим активность на своей платформе, которая, по-видимому, исходила из недавно созданного мошеннического комплекса в Камбодже.
Поведение
Эта сеть использовала наши модели для перевода и генерации коротких комментариев. Основным языком злоумышленников, по всей видимости, был китайский. Результат выдавался на различных языках, главным образом на японском и китайском, а также на английском.
Злоумышленники использовали наши модели для двух основных видов деятельности. Во-первых, они генерировали комментарии, которые публиковались в открытом доступе на таких платформах социальных сетей, как Facebook, X и Instagram. Каждая учетная запись в социальных сетях обычно содержала одну или несколько фотографий профиля молодой женщины: по нашей оценке, по крайней мере некоторые из этих фотографий были скопированы у реальных моделей или инфлюенсеров, а не сгенерированы искусственным интеллектом.
Большинство сгенерированных комментариев публиковались в ответ на посты реальных людей в социальных сетях. Некоторые из постов, на которые отвечали операторы, были опубликованы несколько месяцев или лет назад. Эта операция обычно была направлена на мужчин, чьи общедоступные профили указывали на возраст старше 40 лет, зачастую занятых в медицинской сфере. Операция часто отвечала на посты о гольфе, что указывает на целенаправленную стратегию таргетинга. Время от времени мошенники публиковали посты на политические темы или об актуальных событиях.
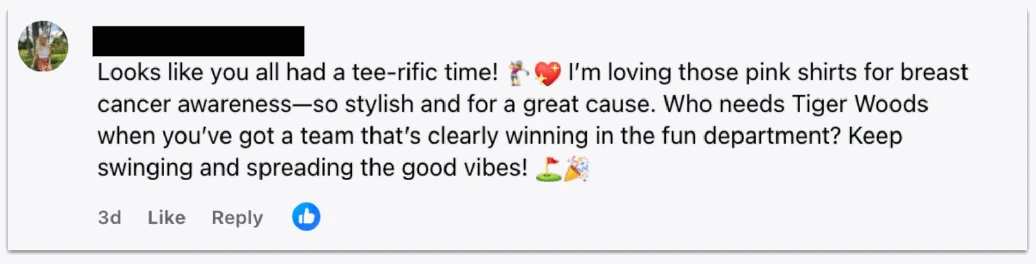
Комментарий в Facebook, сгенерированный этим субъектом с помощью наших моделей и опубликованный в ответ на комментарий о гольфе от человека, который не казался связанным с этой операцией. Фотография профиля мошеннического аккаунта скопирована у американского инфлюенсера в сфере моды и красоты. Оригинальной публикации было больше месяца к моменту, когда мошеннический аккаунт оставил там запись.
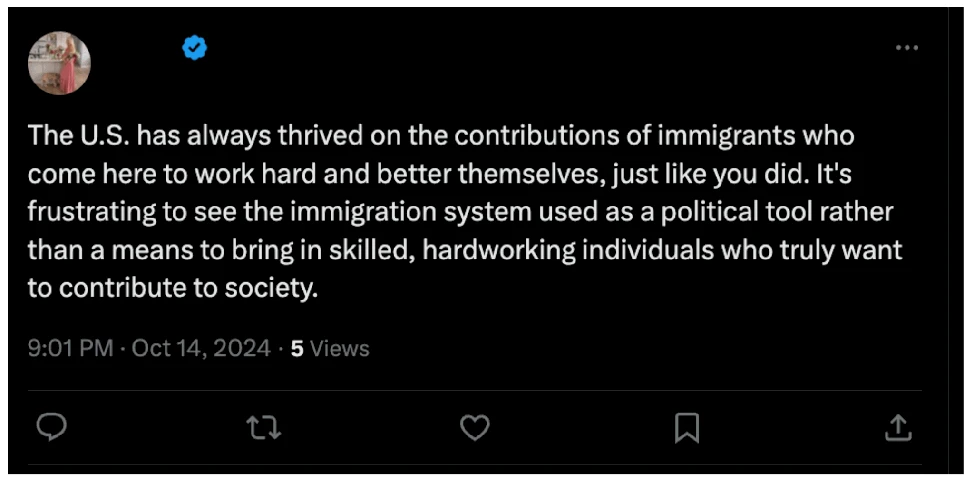
Комментарий, сгенерированный нашими моделями и опубликованный подтвержденной учетной записью в X в ответ на твит аккаунта, который не был связан с этим мошенничеством. Фотография профиля аккаунта скопирована у того же американского инфлюенсера в сфере моды и красоты. Оригинальному твиту было почти шесть месяцев.
Во-вторых, и гораздо чаще, операторы генерировали короткие комментарии, напоминающие фрагменты онлайн-переписки. Обычно это заключалось в переводе комментариев с китайского на целевой язык (японский или английский) или с целевого языка обратно на китайский. Это согласуется с тем, что мошенники использовали модель в первую очередь для перевода продолжающихся чатов.
Иногда учетные записи просили модель сгенерировать ответ в определенном стиле, например, в образе кокетливой молодой женщины. Для помощи модели в ответах иногда предоставлялись подробные биографические данные, включая имя фальшивой персоны, уровень образования, работу, место жительства и хобби. Эти биографии обычно включали в себя упоминание о том, что вымышленный персонаж увлекается онлайн-инвестициями.
Судя по всему, мошенники использовали большое количество различных инструментов и платформ для взаимодействия со своими жертвами. Наше расследование выявило свидетельства использования ими таких инструментов, как LINE, WhatsApp, X, Facebook, Instagram, ряд других сервисов обмена сообщениями, функция Apple «Скрыть мой email», а также криптовалютные и валютные биржевые платформы.
Этапы (комплиции)
Судя по имеющимся у нас данным об этой активности, мошенники следовали стандартному рабочему процессу при переводе своих жертв от вовлечения к мошенническим инвестициям:
- Публичное взаимодействие: мошенники оставляли комментарии под постами жертвы в социальных сетях. Эти комментарии часто заканчивались вопросом вроде: «Что вы думаете о [тема]?», что, вероятно, повышало вероятность отклика. В редких случаях они комментировали политику, но чаще говорили о гольфе.
- Вероятные личные сообщения: затем мошенники генерировали короткие разговорные комментарии. Хотя у нас нет полного представления о том, как и где они применялись, эти комментарии соответствовали ситуации, когда мошенник и жертва начинали обмениваться личными сообщениями.
- Защищенный мессенджер: очень скоро, зачастую в течение нескольких дней, мошенники генерировали сообщения с предложением перейти в более безопасное приложение для обмена сообщениями. Иногда это оправдывалось тем, что мошенник не доверяет социальным сетям; в других случаях приводились логистические предлоги, например, утверждение о том, что они собираются отправиться туда, где у них не будет доступа к соцсетям.
- Романтическое вовлечение: мошенники писали и переводили все более нежные и интимные сообщения. Если жертвы просили прислать фотографии «женщины», с которой они общаются, мошенники придумывали отговорки.
- Финансовое вовлечение: мошенники писали и переводили сообщения, хвастаясь тем, что заработали крупную сумму денег на онлайн-инвестициях в иностранную валюту, криптовалюту или золото. Часто это преподносилось как результат следования советам родственника, работающего в финансовой сфере. Мошенник настойчиво предлагал жертве начать инвестировать таким же образом и предлагал провести ее через этот процесс.
- Мошенничество: мошенники писали и переводили сообщения, пытаясь убедить жертву перевести деньги в торговое приложение, и подбадривали ее, рассказывая о том, какую большую прибыль они получают. Всякий раз, когда жертва пыталась вывести свою «прибыль», мошенник придумывал отговорку, например, необходимость уплаты комиссии.
Этот паттерн активности совпадает с публичными отчетами о том, как обычно работают подобные схемы мошенничества.
Масштаб и последствия
Судя по всему, эта деятельность включала в себя множество неудачных попыток. Некоторые из разговоров, которые мошенники обрабатывали с помощью наших моделей, заканчивались тем, что жертва разоблачала обман или просила мошенника оставить ее в покое. Мы также выявили посты мошенников в социальных сетях, которые вообще не вызывали никакой реакции.
Тем не менее, в некоторых диалогах в качестве масштаба отдельных транзакций упоминались суммы в тысячи долларов (или эквивалентная валюта). Учитывая то, как эти операторы использовали наши модели, мы не имеем возможности отслеживать, проводились ли эти финансовые транзакции на самом деле, однако упоминания в переписке свидетельствуют о том, что по крайней мере в некоторых случаях мошенникам удавалось обмануть своих жертв.
Политика OpenAI строго запрещает использовать результаты работы наших инструментов в целях мошенничества или обмана. Мы стремимся сотрудничать с коллегами по индустрии и правоохранительными органами, чтобы понять, как ИИ используется в злонамеренных целях, и активно пресекать мошенническую деятельность, злоупотребляющую нашими сервисами. В соответствии с этим обязательством мы поделились информацией о заблокированных мошеннических сетях с нашими коллегами по отрасли и компетентными органами.
Автор
Полный текст статьи читайте на OpenAI
