10 вещей, которые никогда не следует делать на Android-смартфоне
- Обновления безопасности закрывают известные уязвимости; при сильно устаревшей защите банковские приложения могут перестать работать.
- В 2024 году Google Play Protect обнаружил более 13 миллионов вредоносных приложений вне Play Store; автор советует не отключать защиту и осторожно выбирать источники.
- Root-доступ нарушает проверки Play Integrity и может лишить доступа к банковским и другим приложениям, которым нужен статус Strong.
Почему это важно: Эти меры помогают защитить смартфон и сохранить его удобство в использовании.
Избегайте серьёзных ошибок, из-за которых ваш Android-смартфон становится менее защищённым и менее удобным в использовании.
Филип Берн для Engadget
Если вы давно пользуетесь Android, то, вероятно, знаете некоторые из важнейших правил. Но даже спустя более 15 лет существования этой операционной системы по-прежнему живы мифы и устаревшие представления. А возможно, вы только начинаете пользоваться Android и не совсем уверены, как лучше заботиться об устройстве.
Так или иначе, у Android нет подробного руководства пользователя, поэтому мы собрали список ошибок, которых не стоит допускать при использовании Android-смартфона. Среди них — игнорирование функций безопасности и попытки пользоваться продвинутыми инструментами, не разобравшись в них. Следуйте этим советам, и ваш Android-смартфон прослужит долгие годы.
1. Пропускать обновления ПО
Филип Берн для Engadget
Чем это плохо: Обновления ПО устраняют известные уязвимости. Патчи в обновлениях часто выпускаются в ответ на реальные угрозы: они защищают от уже происходящих атак, а не только от теоретических рисков. Кроме того, если вы пользуетесь приложениями с высокими требованиями к безопасности — например, банковскими приложениями и электронными кошельками, — они могут перестать работать, если обновления безопасности на вашем телефоне сильно устарели.
Кто это подтверждает: Об уязвимостях безопасности в Android сообщают Google, а компания конфиденциально передаёт эту информацию производителям устройств Android. О том, какие угрозы Google считает критическими, можно прочитать на странице «Безопасность Android».
Google не раскрывает эту информацию публично в течение 90 дней, чтобы производители успели подготовить подходящие патчи и злоумышленники не смогли воспользоваться подробностями до того, как пользователи установят обновления. В этом участвует множество сторон: Google отвечает за ПО Android, а каждый производитель телефонов добавляет к нему собственные программы, которые тоже нужно обновлять. Производителям чипов, таким как MediaTek и Qualcomm, также необходимо обновлять драйверы, обеспечивающие правильную работу чипов.
Как лучше поступить: Устанавливайте каждое обновление безопасности сразу после выхода. Также откройте Google Play Store и регулярно обновляйте приложения — лучше всего включить автоматическое обновление.
2. Пренебрегать базовым обслуживанием Android
Фриски Кристянуграха/Shutterstock
Чем это плохо: Если на телефоне одновременно выполняется слишком много процессов, он начинает тормозить. Это может показаться очевидным, но на самом деле телефон перемещает приложения между тремя внутренними компонентами: хранилищем, оперативной памятью и специальным разделом оперативной памяти под названием ZRAM, предназначенным для быстрого сохранения и восстановления активных процессов.
Когда оперативная память заполняется, телефон начинает сжимать процессы, чтобы поместить их в раздел ZRAM. Если в ZRAM не остаётся места для сжатых данных, телефон переходит в состояние, называемое «памятью в состоянии перегрузки»: он снова и снова загружает данные из ZRAM, а затем сжимает их обратно, зацикливая этот процесс. Из-за этого телефон начинает тормозить и нагреваться, а процессор расходует больше энергии.
Кто это подтверждает: Android Open Source Project публикует технические подробности о так называемом «демоне уничтожения процессов при нехватке памяти» (программном процессе, который помещает данные в ZRAM), а также о проблемах, возникающих, когда память заполняется лишними страницами данных.
Как лучше поступить: Регулярно перезагружайте телефон, чтобы очистить оперативную память и ZRAM. Закончив пользоваться ресурсоёмким приложением, например игрой, закройте его свайпом в меню переключения приложений (но не нужно постоянно делать это со всеми приложениями). Наконец, удалите приложения, которыми больше не пользуетесь, чтобы они не запускали ненужные процессы. В Android приложение может работать в фоновом режиме и использовать оперативную память, даже если вы его не открываете.
Ещё один важный пункт обслуживания — следить, чтобы на Android-смартфоне оставалось достаточно свободного места. Если хранилище заполнено до предела, системе негде размещать временный кэш и другие вспомогательные данные.
3. Устанавливать приложения из ненадёжных источников
Андреас Ренц/Getty Images
Чем это плохо: Злоумышленникам проще всего воспользоваться уязвимостями безопасности через приложения, скачанные не из Google Play Store. Один из распространённых приёмов — использование вредоносными приложениями специальных возможностей Android. Они позволяют копировать изображение с экрана телефона и запускать приложения в фоновом режиме. Google осторожно подходит к одобрению доступа к специальным возможностям в Play Store, поэтому вредоносные приложения часто встречаются на сторонних сайтах.
Кто это подтверждает: Как говорится в блоге Google о безопасности, в 2024 году Google Play Protect обнаружил более 13 миллионов вредоносных приложений за пределами Play Store — и это лишь те, которые сервису удалось выявить. Стандарты безопасности приложений для Android устанавливает App Defense Alliance, входящая в состав Linux — проекта, который лежит в основе кода Android.
Как лучше поступить: Если вам необходимо установить приложение не из Google Play, убедитесь, что полностью доверяете источнику. Надёжный разработчик самого приложения или сторонний магазин приложений, уделяющий внимание безопасности, например F-Droid, предпочтительнее случайного форума или страницы на Reddit. За пределами Google Play Store всегда будьте осторожны.
4. Отключать средства защиты Android
Примаков/Shutterstock
Чем это плохо: Если вас по какой-либо причине просят отключить Google Play Protect, это серьёзный повод насторожиться. Обычно мошенник пытается убедить вас скачать поддельное приложение, выдавая себя за представителя банка или другого надёжного источника. При попытке установить приложение Play Protect выводит предупреждение, которое мошенник просит проигнорировать. Ни в коем случае не пренебрегайте этим предупреждением.
Кто это подтверждает: Play Protect входит в состав Android почти 10 лет и постоянно обновляется, становясь строже. Это основная линия защиты от опасных приложений, которые вы пытаетесь установить.
Как лучше поступить: Никогда не отключайте Google Play Protect, но и не полагайтесь на него безоговорочно. Исследователи из Bitdefender утверждают, что обнаружили приложения, попавшие в Play Store и всё же представляющие угрозу. Поэтому всегда внимательно относитесь к тому, что устанавливаете.
5. Получать root-права без веской причины
Нбсусанто/Shutterstock
Чем это плохо: В первые годы существования Android были веские причины получить root-доступ к телефону. Например, можно было включить функции, отключённые без объяснения причин, — такие как раздача интернета на первых Android-устройствах Verizon. Root-доступ позволял удалить предустановленные оператором приложения и даже установить ОС вроде CyanogenMod, которая была лучше системы от Samsung или Google. Но те времена прошли.
Получение root-прав приводит к сбоям в работе API Play Integrity от Google, и устранить последствия уже нельзя. Вы не сможете пользоваться банковскими и финансовыми приложениями, а также любыми приложениями, которым необходим статус целостности Strong на вашем телефоне: эта отметка исчезает после получения root-доступа к системе. Кроме того, с root-доступом ошибки и вредоносные приложения могут нанести гораздо больший ущерб.
Кто это подтверждает: Даже правительство США считает это плохой идеей. Национальный институт стандартов и технологий (NIST) предостерегает от получения root-прав на мобильном устройстве и относит рутирование и джейлбрейк телефона к угрозам в своём каталоге мобильных угроз.
Как лучше поступить: Сегодня нет достаточных причин получать root-права на основном Android-смартфоне, если вы не занимаетесь разработкой ПО. Функции телефона больше не ограничиваются в зависимости от того, какой оператор его продал. Кроме того, производители телефонов позволяют удалить или хотя бы скрыть предустановленные приложения — можно даже удалить приложения Google, которые раньше навсегда оставались в меню приложений.
Если у вас есть старое устройство, которое больше не получает обновлений, рутирование и установка пользовательской прошивки могут вдохнуть в него новую жизнь. Но для телефона, который получает поддержку и которым вы пользуетесь каждый день, минусы перевешивают плюсы.
6. Пользоваться продвинутыми инструментами, не понимая, как они работают
Эталбр/Shutterstock
Чем это плохо: Представьте: на новом Android-смартфоне установлено множество ненужных вам приложений. В меню настроек их можно отключить, чтобы они исчезли, но место они всё равно занимают, и вас это не устраивает.
Вы находите на YouTube видео с инструкцией, как включить отладку по USB, чтобы управлять файлами на телефоне с компьютера. Вам кажется, что это безопасно, ведь вы не устанавливаете ничего от сторонних разработчиков и не отдаёте телефон незнакомцу.
Но в таких инструкциях часто пропускают важный заключительный шаг: не забудьте отключить отладку по USB. Иначе телефон станет уязвимее для атак с использованием компьютера. Android требует подтвердить подключение при первом соединении с любым компьютером, но вы можете не понять, что именно делаете, или кто-то может обманом заставить вас предоставить доступ. Поэтому важно внимательно читать запросы при подключении к незнакомому USB-порту (подробнее об этом — ниже).
В Android есть множество функций, которые дают расширенный доступ к системе и сами по себе не опасны, если не забывать отключать их после использования.
Кто это подтверждает: Google поощряет пользователей Android пробовать режим разработчика, но признаёт, что «необходимо понимать последствия изменения каждого параметра». Это ещё мягко сказано: эти настройки могут вызвать проблемы, если вы не знаете, за что отвечают.
Как лучше поступить: Если вы решили поэкспериментировать с Android, не забудьте погасить огонь. После завершения задачи отключите отладку по USB и все остальные включённые вами функции. Точно следуйте инструкциям и не меняйте настройки, в которых не разобрались.
7. Пользоваться общественным Wi-Fi для важных дел
Муу Фотограф/Shutterstock
Чем это плохо: Подключившись к открытой сети Wi-Fi, вы не можете рассчитывать на конфиденциальность. Любой другой пользователь сети может воспользоваться бесплатными инструментами анализа трафика и увидеть, что происходит. Почти все современные сайты используют HTTPS, то есть информация, которую вы передаёте сайту (например, данные для входа), зашифрована. Но посторонний всё равно сможет увидеть, какие сайты вы посещаете.
Даже если сеть кажется надёжной, в этом трудно быть уверенным. Например, вы подключаетесь к сети кафе, используя пароль, указанный на стене. Кто-то мог создать поддельную сеть с таким же названием и паролем, и ваше устройство не заметит разницы. Оно выберет соединение с самым сильным сигналом — возможно, от подозрительной точки доступа и анализатора Wi-Fi у человека рядом, а не от роутера, закреплённого под потолком.
Кто это подтверждает: Агентство США по кибербезопасности и защите инфраструктуры заявило, что общественные сети Wi-Fi — одна из главных угроз для высокорисковых атак, хотя это предупреждение было опубликовано в 2012 году, когда HTTPS ещё не был так распространён, как сегодня. ИТ-отделы университетов, например Vanderbilt, по-прежнему предупреждают о рисках и рассказывают, как их уменьшить.
Как лучше поступить: Используйте VPN для дополнительного шифрования в ненадёжных сетях. Если приходится подключаться к общественному Wi-Fi без VPN, не работайте с конфиденциальной информацией, например банковскими данными. А если сайт не использует HTTPS, оставьте его до возвращения домой.
8. Подключать устройство к ненадёжным портам
Смит Коллекшн/gado/Getty Images
Чем это плохо: При подключении к USB-порту телефон часто получает доступ и к источнику питания, и к передаче данных. Телефон предложит разрешить передачу данных новому устройству — именно здесь возникает риск. Если предоставить такой доступ, злоумышленник может украсть фотографии, загрузить на телефон вредоносное ПО или перехватить переписку — и это лишь некоторые из возможных последствий.
Кто это подтверждает: Федеральная комиссия по связи США (FCC) предупреждает о подключении телефонов к незнакомым USB-портам. Хотя в реальном мире не было зафиксировано атак типа «juice jacking», эту технику неоднократно демонстрировали на хакерских мероприятиях (впервые — на конференции по безопасности Black Hat в 2013 году). Компания Hak5, занимающаяся тестированием информационной безопасности, даже продаёт USB-кабель под названием O.MG, оснащённый оборудованием, необходимым для такой атаки, — конечно же, для тестирования.
Как лучше поступить: Подключая телефон в аэропорту, не соглашайтесь ни на какие всплывающие запросы. По возможности используйте обычную розетку или портативное зарядное устройство — так вы исключите и без того небольшой теоретический риск таких атак.
9. Игнорировать разрешения приложений
PixieMe/Shutterstock
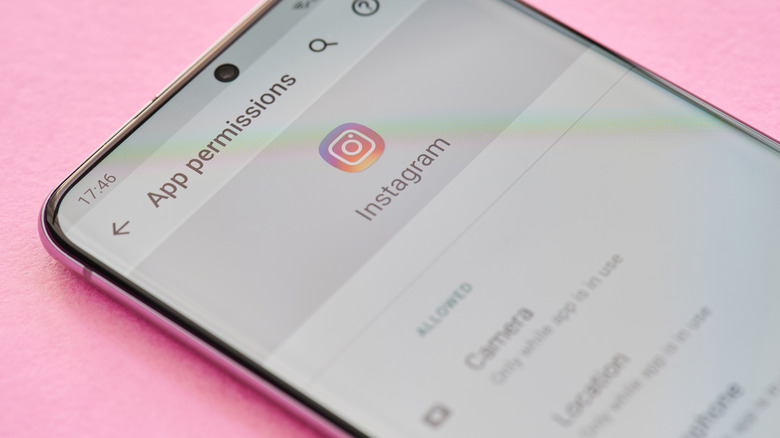
Чем это плохо: Приложения часто запрашивают больше информации, чем им нужно. Нужен ли калькулятору доступ к фотографиям? Нужно ли приложению-фонарику использовать микрофон? Это очевидные примеры разрешений, к которым стоит отнестись критически. Ещё важнее разрешения специальных возможностей: они позволяют приложению следить за всем, что отображается на экране, читать SMS-сообщения (например, чтобы перехватывать коды двухфакторной аутентификации) и даже управлять другими приложениями без вашего ведома. Подозрительное приложение со списком дел может открыть банковское приложение, изменить пароль и получить доступ к вашим счетам — если ему предоставлено соответствующее разрешение специальных возможностей.
Ещё одно разрешение, за которым стоит следить, — «Поверх других приложений». Благодаря ему Facebook может показывать плавающие значки чатов Messenger поверх главного экрана и других приложений. Но оно же позволяет поддельному приложению вывести фальшивую кнопку «ОК», которая даст ему дополнительные разрешения. Вам может показаться, что вы нажимаете «Согласиться» в Google Play Store, хотя на самом деле эта кнопка принадлежит другому приложению, которое установит вредоносную программу.
Кто это подтверждает: Android серьёзно относится к разрешениям: в последних версиях Android у давно не использовавшихся приложений отзываются все разрешения — на всякий случай. Google рекомендует разработчикам запрашивать разрешения постепенно и только тогда, когда это необходимо для работы конкретной функции. Так вы будете понимать, зачем приложению требуется доступ.
Как лучше поступить: Вы и так знаете, что нужно осторожно относиться к доступу к микрофону и камере, но обращайте внимание и на любые необычные запросы разрешений. Регулярно проверяйте разрешения и отзывайте ненужные (или удаляйте приложения, которыми никогда не пользуетесь).
10. Не заботиться об аккумуляторе
Джордж Фрей/Getty Images
Чем это плохо: Литиевые аккумуляторы не переносят крайностей. Если постоянно держать аккумулятор заряженным на 100%, это ускоряет износ внутренних компонентов и со временем снижает его ёмкость, сообщает Samsung. Поэтому в современных версиях iOS и Android есть инструменты управления зарядкой: во время ночной зарядки они поддерживают уровень около 80%, а до 100% заряжают телефон незадолго до вашего пробуждения.
Кроме того, не стоит пользоваться дешёвыми USB-кабелями неизвестных брендов. В комплекте с телефоном идёт качественный USB-кабель с управляющим чипом, который обеспечивает стабильное напряжение. В дешёвых кабелях такого чипа часто нет, из-за чего аккумулятор может перегреваться. В худшем случае это приводит к повреждению электроники, но любой перегрев вреден для химических процессов в аккумуляторе. Он ускоряет реакции и может ускорить деградацию аккумулятора.
Кто это подтверждает: Большинство производителей телефонов публикуют предупреждения об аккумуляторах, а их рекомендации обычно сводятся к тому, чтобы в обычных условиях заряжать телефон только до 80%. Это продлит срок службы аккумулятора и особенно полезно, если вы собираетесь пользоваться телефоном много лет.
Как лучше поступить: Позвольте Android самому выполнять свою работу. В телефоне есть ПО для управления аккумулятором, которое помогает как в повседневном использовании, так и в долгосрочной перспективе. Не заставляйте телефон постоянно заряжаться выше рекомендованного Android уровня.
Полный текст статьи читайте на GDGT.ru
