Вредонос для Windows крадёт данные, если Claude сообщит о целесообразности атаковать жертву
- Cisco Talos обнаружили вредоносную программу VOLTA-AUTODOXER для Windows.
- Программа отправляет описания файлов Claude, который сортирует данные по важности и финансовой ценности.
- Если ИИ недоступен, вредонос продолжает работу по стандартному алгоритму, а после завершения удаляет свои файлы.
Почему это важно: Удаление файлов затрудняет поиск источника атаки и мешает антивирусам вовремя среагировать.
Киберпреступники нашли необычное применение популярным нейросетям. Теперь умные алгоритмы помогают вредоносным программам отделять действительно важные документы от цифрового мусора, заметая следы прямо во время работы.
Искусственный интеллект все чаще используют для автоматизации работы, и злоумышленники тоже пытаются приспособить его под свои задачи. Специалисты по кибербезопасности из Cisco Talos рассказали о вредоносной программе, которая не просто похищает данные с компьютера, но и поручает нейросети оценить, насколько жертва интересна для дальнейшей атаки.
Источник изображения: Cisco Talos
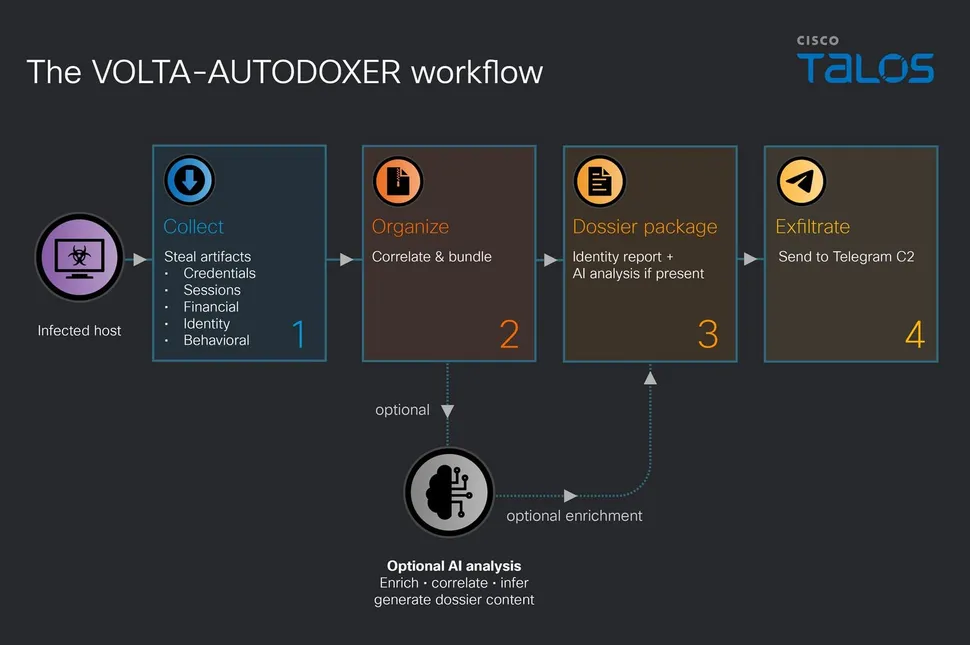
Специалисты по кибербезопасности обнаружили вредоносную программу VOLTA-AUTODOXER, созданную специально для операционной системы Windows. Особенность этого вируса в том, что для анализа украденных данных он привлекает сторонний искусственный интеллект. В частности, программа обращается к возможностям чат-бота Claude, разработанного компанией Anthropic.
Схема работы выглядит необычно для стандартного взлома. Вирус собирает файлы и отправляет их описание нейросети. Искусственный интеллект изучает информацию и составляет список, в котором данные рассортированы по степени важности и финансовой ценности. Иначе говоря, умная программа сама подсказывает злоумышленникам, что именно нужно украсть в первую очередь, а на что не стоит тратить время.
 Источник изображения: Cisco Talos
Система предусмотрела несколько сценариев на случай непредвиденных ситуаций. Если выбранная нейросеть по каким-то причинам откажется выполнять запрос, вирус автоматически переключится на другую модель. В случаях, когда доступ к искусственному интеллекту полностью отсутствует, программа просто пропустит этот шаг и продолжит работать по стандартному алгоритму.
Завершив свою работу, вредоносная программа удаляет собственные файлы из системы. Это сильно затрудняет поиск источника атаки и не дает антивирусам вовремя среагировать. Подобные технологии пока кажутся чем-то из области фантастики, хотя на деле они уже используются для реальных краж. Специалисты по защите данных предупреждают, что в ближайшее время киберпреступники будут все чаще прибегать к помощи умных алгоритмов, поэтому обычным пользователям стоит внимательнее относиться к скачиваемым файлам и регулярно обновлять средства защиты.
