В аппаратных кошельках Ledger обнаружены шпионские компоненты
- Ущерб от краж с сотен кошельков Ledger превысил $86 млн; вероятная причина — модифицированные устройства, проданные через CryptoBillis.
- Ledger обнаружила аппаратный имплантат как минимум в одном устройстве пострадавшего: он мог перехватывать данные с экрана и передавать их через SIM-карту.
- Ledger потребовала приостановить продажи устройств CryptoBillis и выпустила инструкции для проверки кошельков на вмешательство.
Почему это важно: Инструкции призваны предотвратить дальнейший ущерб.
По всей видимости, в обращение попало множество модифицированных аппаратных кошельков Ledger, а пользователи могли потерять $86 млн.
Пользователи криптокошельков Ledger сообщают о том, что их счета были опустошены. По имеющимся данным, сумма ущерба уже превысила 86 миллионов долларов, похищенных с сотен кошельков. Причиной, вероятно, стало модифицированное оборудование, распространенное через посредника — компанию CryptoBillis.
 Изображение: нейросеть qwen
Компания Ledger уже потребовала от этого продавца временно приостановить реализацию устройств на время проведения внутреннего расследования. Сама компания подтвердила, что как минимум в одном из изученных устройств, принадлежавших пострадавшему пользователю, был обнаружен несанкционированно установленный аппаратный имплантат. В сети распространяются фотографии и видеозаписи, демонстрирующие следы вмешательства. На них видна небольшая дополнительная плата, установленная непосредственно под экраном устройства.
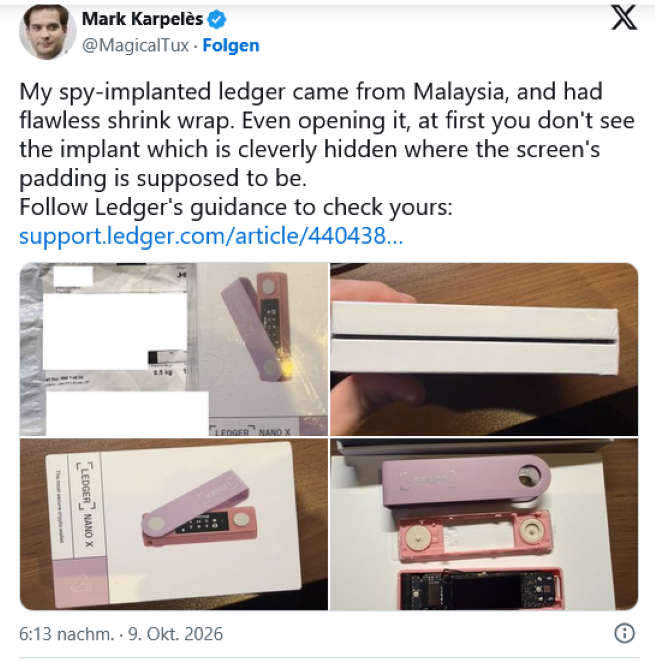
Предполагается, что этот имплантат перехватывает все данные, отображаемые на дисплее, включая конфиденциальную сид-фразу, которая генерируется при первоначальной настройке кошелька. С помощью встроенной СИМ-карты модифицированный компонент передает перехваченные данные непосредственно злоумышленникам.
На данный момент нет никаких признаков того, что системы самой компании Ledger были скомпрометированы или что пострадали устройства, приобретенные напрямую у производителя. Все указывает на так называемую атаку на цепочку поставок, от которой пострадали прежде всего клиенты реселлера CryptoBillis, а также пользователи из стран Юго-Восточной Азии.
Чтобы предотвратить дальнейший ущерб, компания Ledger выпустила соответствующие рекомендации. Производитель предоставил инструкции, позволяющие владельцам устройств Ledger самостоятельно проверить, не подвергалось ли их оборудование постороннему вмешательству.
Об этом также пишут
- 3DNews С аппаратных криптокошельков Ledger укарали криптовалюту на $86 млн — и пока непонятно, как 10.10.2026 17:32
