Южная Корея приостановила смягчение банковской киберзащиты после атак с ИИ
- FSC отложила второй этап смягчения сетевой изоляции, который должен был охватить ещё 75 организаций.
- Атаки с использованием ARTEX затронули семь финансовых компаний; Yegaram сообщил об утечке данных 40 тыс. клиентов.
- Регуляторы назначили экстренную проверку примерно 500 финансовых организаций; прямого доступа к банковским счетам атакующие не получили.
Почему это важно: Утечки персональных данных создают риск более убедительного голосового фишинга.
Комиссия по финансовым услугам Южной Кореи (FSC) приостановила следующий этап программы по ослаблению требований к изоляции банковских сетей. Решение принято за день до запланированного отбора новых участников: регулятор намерен сначала расследовать серию атак на 7 финансовых компаний, в которых злоумышленники использовали ИИ-инструмент для автоматизированного поиска уязвимостей.
Речь идёт о правилах сетевого разделения, которые требуют физически изолировать внутренние системы финансовых организаций от интернета. Их начали постепенно смягчать в этом году: регулятор считал, что банкам необходимо подключать современные ИИ-системы для обнаружения и предотвращения кибератак. Первый этап охватил 49 крупных компаний, второй должен был расширить программу ещё на 75 организаций. Теперь его отложили.
Первые атаки выявили 30 сентября в Shinhan Bank: злоумышленники обошли проверку личности в сервисе для кредитных агентов и получили данные почти 25,7 тыс. клиентов. После этого FSC передала другим компаниям IP-адреса атакующих, и проверки обнаружили компрометацию систем KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank и Hyundai Capital. В отдельных случаях речь шла о данных сотрудников и партнёров, а Yegaram Savings Bank сообщил об утечке информации о 40 тыс. клиентов.
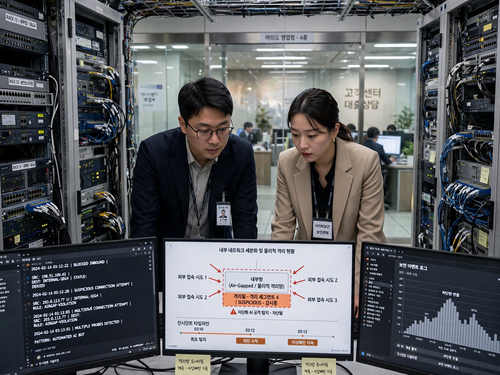
Общим инструментом атак, по данным Корейского института финансовой безопасности, стала ARTEX — открытая система автоматизированного тестирования на проникновение на базе большой языковой модели, распространяемая через GitHub. При этом регулятор подчёркивает, что ARTEX не действовала самостоятельно: её использовал хакер для поиска и извлечения данных из внутренних систем сотрудников и подрядчиков, защищённых слабее публичных сервисов. Некоторые атаки продолжались после блокировки отдельных IP-адресов, поскольку злоумышленники переключались на другие адреса.
FSC и Служба финансового надзора Южной Кореи распорядились провести экстренную проверку примерно 500 финансовых организаций. Прямой кражи денег, вероятно, не произошло: атакующие не получили контроль над банковскими счетами. Однако утечки кредитных и других персональных данных создают риск более убедительного голосового фишинга. Регулятор пока что сохраняет курс на смягчение сетевой изоляции, но намерен пересмотреть его с учётом новых возможностей ИИ для атак.
© iXBT
