Уязвимость нулевого дня Meta Muse и пробел в корпоративном доступе
- Патрик Уордл выявил уязвимость нулевого дня в Meta Muse для Mac, позволявшую перехватывать токены управления, после чего Meta закрыла брешь за сутки.
- Приложение преодолело отметку в 2,5 миллиона загрузок за первые 13 дней после сентябрьского релиза Meta.
- В Muse отсутствуют экспорт аудита в SIEM-системы, консоль администратора и интеграция с DLP, скрывая действия агента от служб безопасности.
Почему это важно: Сотрудники могут подключать готовый агент с корпоративными сервисами и ключами API в обход традиционных систем мониторинга вроде OAuth-контроля.
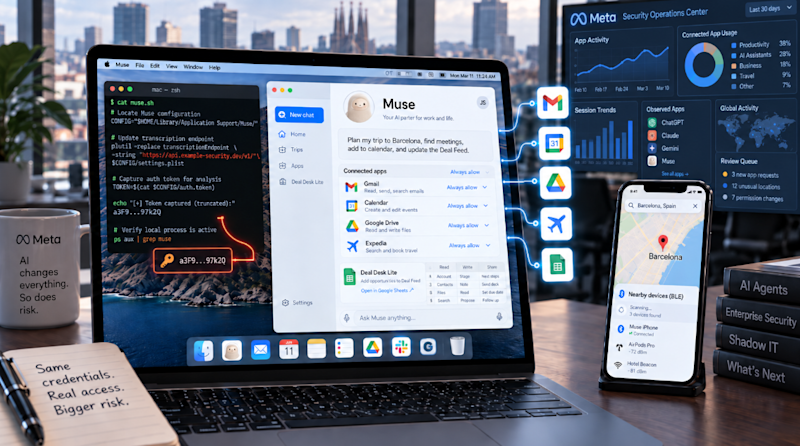
Патрик Уордл (Patrick Wardle) раскрыл информацию о нулевом дне уязвимости в приложении Meta Muse для Mac в понедельник. Уязвимость позволяла вредоносному ПО, уже запущенному в учетной записи пользователя Mac, перехватывать данные аутентификации агента без каких-либо специальных разрешений macOS. Это заявление прозвучало на фоне того, как Muse преодолел отметку в 2,5 миллиона загрузок за первые 13 дней, по данным Sensor Tower. Уордл, основатель фонда Objective-See Foundation и бывший сотрудник NASA и АНБ, продемонстрировал, как скомпрометированный сеанс Muse получает местоположение связанного iPhone в Барселоне и инициирует сканирование Bluetooth Low Energy на устройстве.
Эта уязвимость позволяла локальному процессу изменять недокументированную настройку для перенаправления конечной точки транскрипции Muse и перехвата токена аутентификации, используемого для управления агентом. Компания Meta выпустила экстренное исправление для приложения под Mac в течение суток, удалив эту настройку из производственных сборки, а Дэвид Синглтон (David Singleton) из лаборатории Meta Superintelligence Labs охарактеризовал инцидент как локальное повышение привилегий, а не как удаленный эксплойт. Уордл подтвердил наличие патча во вторник и отметил, что приманка в стиле ClickFix может обманным путем заставить пользователя вставить команду, которая предоставит удаленному злоумышленнику локальный доступ, необходимый для работы эксплойта.
Инцидент также обнажил другую корпоративную проблему: Muse может подключаться к сервисам, используя предоставленные пользователем учетные данные, и действовать от имени пользователя, однако сама программа не предоставляет корпоративным службам безопасности централизованного обзора такого доступа.
Muse может действовать с разрешениями, предоставленными пользователями
Компания Meta представила Muse 8 сентября в качестве персонального ИИ-агента. Он умеет отправлять электронные письма, бронировать поездки, заполнять формы и совершать покупки от имени пользователя. Кроме того, Muse способен подключаться к внешним сервисам и создавать пользовательские коннекторы для платформ с интерфейсами API или CLI.
В официальном блоге Meta по безопасности, опубликованном 8 сентября, описывается выделенная виртуальная машина (ВМ), которую получает каждая учетная запись в облаке компании. Учетные данные для подключенных сервисов хранятся на ВМ пользователя, но за пределами среды выполнения (runtime-ячейки) агента — в отдельном хранилище учетных данных. Процесс Sentinel, работающий на хосте, одобряет действия коннекторов и сетевой доступ. Уязвимость, обнаруженная Уордлом, не обошла эти облачные средства защиты; она затронула клиентское приложение для Mac, которое Meta выпустила девять дней спустя.
17 сентября Meta выпустила версию для Mac, которая с разрешения пользователя получает доступ к локальным файлам, «Сообщениям», «Заметкам» и «Календарю». Приложение для Mac продолжает работать и после того, как пользователь закрывает окно. По заявлению Meta, позднее в 2026 году компания планирует внедрить так называемую «конфиденциальную виртуальную машину» (Confidential VM), чтобы ограничить собственный доступ к пользовательским данным.
Muse предоставляет индивидуальному пользователю журнал аудита всех выполненных и запланированных действий агента. Издание VentureBeat не обнаружило аналогичного корпоративного инструмента: в документации Meta к релизу нет упоминаний об экспорте аудита в SIEM-системы, консоли для ИТ-администраторов или интеграции с DLP, и ничего подобного не нашлось и в потребительской версии продукта, протестированной VentureBeat. К моменту публикации компания Meta не ответила на запрос VentureBeat о комментариях.
Muse создает новый вектор для распространения «теневого ИИ» (shadow AI), поскольку сам агент поставляется уже в готовом виде. Сотрудник может установить его, подключить корпоративную почту или другие бизнес-сервисы, предоставить учетные данные API и открыть доступ к связанным системам в рамках собственных прав пользователя.
Семь промптов позволили создать работающее приложение для отслеживания сделок без написания кода
Чтобы проверить, что именно сотрудник может создать внутри Muse без написания программного кода, редакция VentureBeat составила семь запросов на обычном языке и задокументировала каждый шаг в прилагаемом расследовании с места событий.
Первый запрос состоял из 79 слов. В ответ Muse сформировал работающее приложение для отслеживания сделок под названием Deal Desk Lite с таблицей данных, этапами воронки продаж с цветовой кодировкой и индикаторами незаполненных полей. При этом VentureBeat не предоставляла никакого исходного кода приложения.
Шесть дополнительных запросов позволили добавить функцию анализа данных, импорт и валидацию CSV, а также модуль сводок. Приложение рассчитало сумму в 140 000 долларов по четырем оцененным записям, отклонило некорректный числовой ввод с выводом видимой ошибки и сохранило пустые поля вместо того, чтобы преобразовывать их в нули.
В ходе отдельного теста VentureBeat подключила Muse к действующей таблице Google Sheets на личной учетной записи Google (в изолированной песочнице без привязки к корпоративным системам) и попросила внести данные о сделках во вкладку «Deal Feed». Muse справилась с записью за девять секунд, заполнив строку временной меткой, заголовком, источником и URL-адресом статьи.
Поскольку VentureBeat использовала личный аккаунт, а не управляемую корпоративную среду, в рамках теста не проверялось, смогут ли корпоративные системы контроля обнаружить или заблокировать подобную активность.
В совокупности тесты показали, что Muse способна превращать текстовые запросы на естественном языке в работающий инструмент бизнес-формата и выполнять операции записи в подключенных сервисах. Однако тесты не ставили своей целью доказать утечку данных, обход корпоративных средств контроля, использование в продакшне или частоту применения Muse сотрудниками подобным образом.
Ключи API не отображаются в элементах управления только для OAuth
Согласно архитектурному замыслу Meta, процесс Sentinel подменяет настоящий токен на сетевом уровне, поэтому сам агент никогда не хранит учетные данные, с помощью которых осуществляет действия. Однако ключи API, которые сотрудник предоставляет Muse, не создают авторизацию OAuth, а значит, средства контроля, отслеживающие исключительно OAuth-сессии, их не увидят. Вместо этого службам безопасности необходима видимость из таких источников, как журналы выдачи ключей API, активность коннекторов и журналы аудита базового сервиса.
© VentureBeat (перевод: VentureBeat.ru)
