Nvidia превращает OpenShell в полноценный аппаратный стек для безопасных ИИ-агентов
- На GTC Berlin Nvidia представила уже доступную эталонную архитектуру OpenShell — открытую среду выполнения Apache 2.0, ограничивающую возможности агентов.
- Модели работают на Vera Rubin, управляющее ПО — на процессорах Vera, а BlueField-4 запускает Sentry, который, по Nvidia, останавливает нарушивших ограничения агентов за миллисекунды.
- Агенты Anthropic, Cohere, Google, Meta, OpenAI и других могут работать на OpenShell; BBVA и Santander изучают архитектуру, SAP и ServiceNow интегрируют её.
Почему это важно: Хуанг заявил, что при подготовке компаний к развертыванию миллиардов агентов безопасность и контроль необходимо закладывать в архитектуру вычислительных систем.
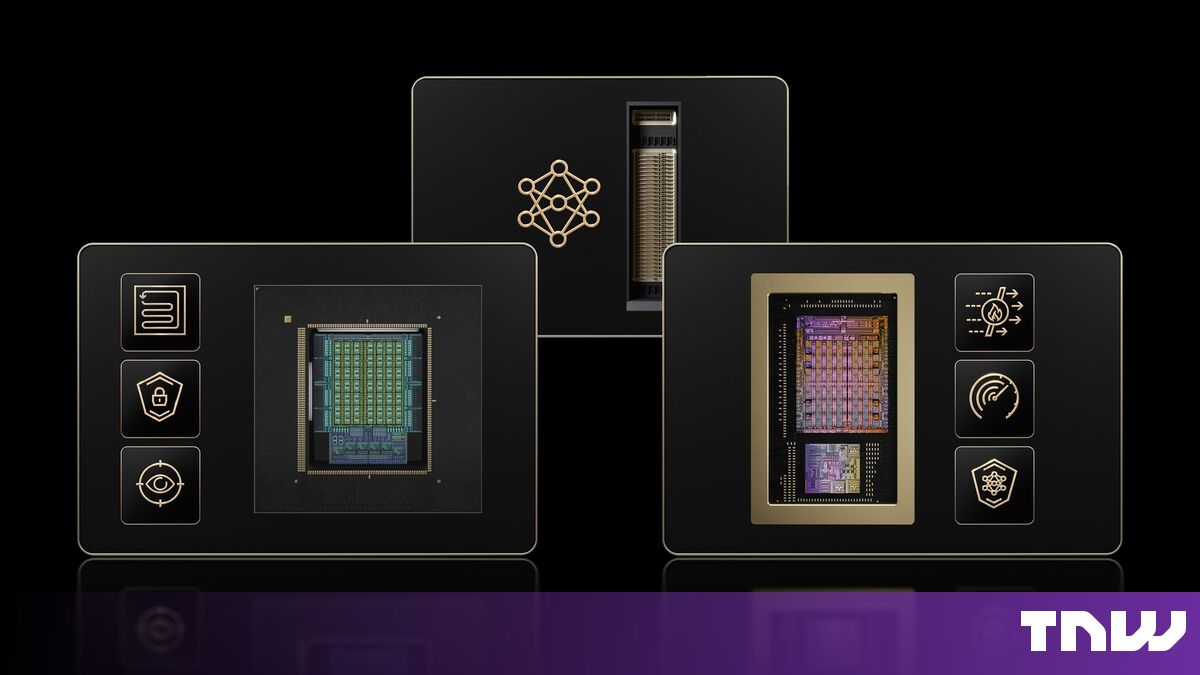
Nvidia представила архитектуру для запуска ИИ-агентов в заданных пределах — от корпоративной инфраструктуры до периферийных устройств. По словам Nvidia, над ней работают в том числе Anthropic, OpenAI, Meta, Microsoft, Google Cloud и AWS.
В среду на конференции GTC Berlin Nvidia представила эталонную архитектуру OpenShell. Она уже доступна. На прошлой неделе Nvidia объявила о планах заключить сделки в Европе на 2 млрд долларов.
Как это работает
Архитектура основана на OpenShell — программной среде выполнения с открытым исходным кодом от Nvidia, которая ограничивает возможности агента. В ходе выступления Хуанг сообщил, что OpenShell выпущена по лицензии Apache 2.0. OpenShell также входит в платформу безопасности агентов, представленную Nvidia в сентябре. Модели работают на системах Nvidia Vera Rubin. Программное обеспечение, управляющее агентами и их инструментами, работает на процессорах Vera.
Блоки обработки данных BlueField-4 запускают Nvidia Sentry — программное обеспечение, которое отслеживает поведение агентов извне основной системы. По словам Nvidia, если агент пытается выйти за пределы программных ограничений, Sentry помещает его в карантин и останавливает за миллисекунды. Компания также заявила, что Sentry повышает производительность агентов до 20%.
Архитектура предназначена и для периферийных устройств, в том числе систем RTX Spark, DGX Spark и DGX Station. На прошлой неделе Nvidia представила ноутбуки RTX Spark, разработанные для локального запуска агентов.
«Возможности ИИ и безопасность должны развиваться вместе. По мере того как компании готовятся развернуть миллиарды ИИ-агентов, безопасность и контроль необходимо закладывать в архитектуру вычислительных систем», — заявил основатель и генеральный директор Nvidia Дженсен Хуанг.
На прошлой неделе Хуанг заявил, что откажет в обслуживании клиентам, которые создают небезопасный ИИ.
Кто с ней работает
По словам Nvidia, агенты Anthropic, Cohere, Google, Meta, OpenAI, Perplexity, Reflection и SpaceX Super Intelligence могут работать на инфраструктуре OpenShell. Компании в сфере кибербезопасности, включая 1Password, Check Point, CrowdStrike, Cisco, Fortinet, Okta, Palo Alto Networks и Zscaler, добавляют поддержку этой архитектуры.
На сцене Хуанг рассказал о партнёрстве Nvidia с Anthropic. С сентября Anthropic интегрировала Claude Managed Agents — свой сервис для запуска агентов Claude — с OpenShell. Благодаря этому компании могут ограничивать действия агентов Claude и регистрировать каждое действие, сообщила тогда Anthropic.
BBVA и Santander изучают эту архитектуру для усиления безопасности агентов и управления ими. SAP интегрирует её в среду выполнения Joule Studio. В среду ServiceNow сделала Arc — персонального агента длительного действия — общедоступным; его действия контролируются средствами OpenShell.
Архитектура работает на Linux и Kubernetes от Canonical, SUSE и Red Hat, а также на Windows с помощью Microsoft Execution Containers. Она также работает на AWS, Google Cloud и Microsoft Azure. Dell, Cisco, HPE, Lenovo и Supermicro создают на её основе инфраструктуру.
«Благодаря эталонной архитектуре OpenShell агенты могут мыслить на Rubin, действовать на Vera и находиться под контролем BlueField», — сказал Хуанг.
Nvidia не назвала цены.
