Nintendo Switch 2 удалось взломать с помощью программного эксплойта
- Исследователь Сэмми Хаджхамид (pepsipu) запустил эксплойт ns2jb на Switch 2 с прошивкой 23.0.1, без модчипа.
- Уязвимость SmileBASIC позволяет запускать собственный код, менять игры и создавать приложения; в Mario Kart World добавили Питера Гриффина, Хацунэ Мику и Синнаморолла.
- Взлом временный: после выключения или перезагрузки процедуру нужно повторять; исходный код опубликован на GitHub.
Почему это важно: Разработчик рассчитывает, что сообщество применит инструмент для создания домашних приложений и дальнейшего изучения платформы.
Эксплойт позволяет модифицировать игры и создавать неофициальные приложения с одним нюансом
Исследователь безопасности Сэмми Хаджхамид, известный под псевдонимом pepsipu, заявил об успешном взломе Nintendo Switch 2 с помощью программной уязвимости. Для демонстрации он модифицировал эксклюзивную игру Mario Kart World, добавив в неё персонажей, которых нет в оригинальной версии, включая Питера Гриффина из мультсериала «Гриффины», Хацунэ Мику и Синнаморолла. Об этом сообщило издание VideoCardz.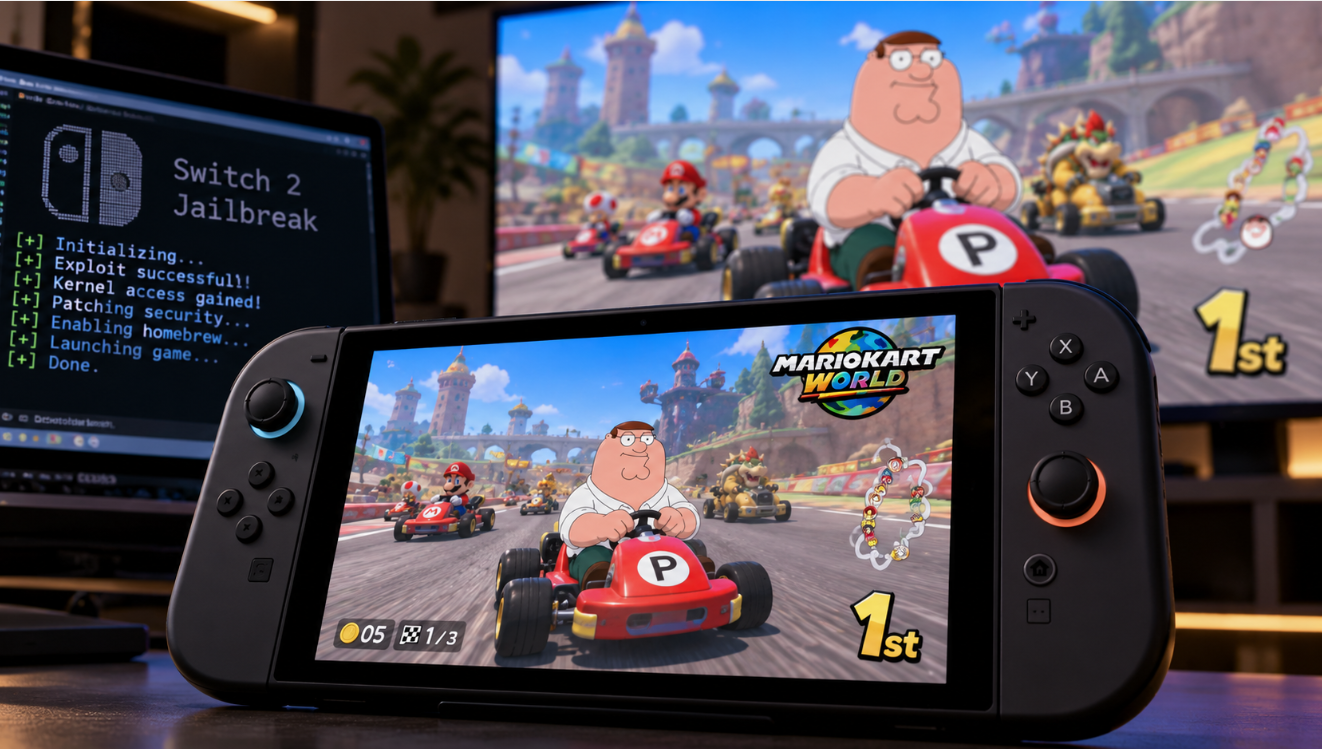 Источник изображения: ChatGPTЭксплойт под названием ns2jb работает на актуальной версии прошивки 23.0.1. В отличие от аппаратного взлома, он не требует вскрывать корпус консоли или устанавливать специальный модчип. Метод использует уязвимости в SmileBASIC — приложении для программирования игр, изначально выпущенном для первой Nintendo Switch. По словам разработчика, уязвимость позволяет запускать собственный код, модифицировать игры, создавать неофициальные приложения и делать резервные копии сохранений.
Важную роль в разработке сыграл ИИ-агент OpenAI Codex: исследователь использовал его для анализа системы и поиска уязвимостей, а затем применил для модификации Mario Kart World. Для экспериментов он организовал тестовую установку, позволявшую агенту получать изображение с консоли, управлять кнопками и перезапускать устройство после сбоев.
Однако речь пока не идёт о полноценном и постоянном взломе. Обнаруженный метод лишь временный, привязанный к запуску: после выключения или перезагрузки консоли процедуру необходимо выполнять заново. Эксплойт также не предоставляет полного контроля над всей операционной системой Nintendo Switch 2 и не устанавливает постоянную кастомную прошивку.
Разработчик опубликовал исходный код инструмента на GitHub, рассчитывая, что сообщество сможет использовать его для создания домашних приложений и дальнейшего изучения платформы. При этом пока неизвестно, устранит ли Nintendo уязвимости в ближайшем обновлении. Компания на момент публикации не прокомментировала ситуацию.
Об этом также пишут
- 3DNews Консоль Nintendo Switch 2 взломали, но не до конца 22.10.2026 17:25
