Хакеры взломали Microsoft в X ради возвращения «Скрепыша»
- Злоумышленники получили доступ к аккаунту Microsoft в X с более чем 13 млн подписчиков.
- Через аккаунт продвигали криптотокен, связанный со «Скрепышом», и меняли оформление профиля.
- Примерно через полчаса доступ восстановили, подозрительные посты удалили; Microsoft заявила, что не связана с токеном и расследует взлом.
Почему это важно: Сообщения могли ввести пользователей в заблуждение и подтолкнуть их к инвестициям.
Истинный мотив был скорее в попытке продвинуть одноимённый криптовалютный токен
Хакеры взломали официальный аккаунт компании Microsoft в социальной сети X и использовали его для продвижения криптовалютного токена, связанного с образом легендарного офисного помощника Clippy («Скрепыш»). Злоумышленники получили несанкционированный доступ к аккаунту, на который подписано более 13 миллионов человек, и начали публиковать сообщения, имитирующие официальную коммуникацию компании.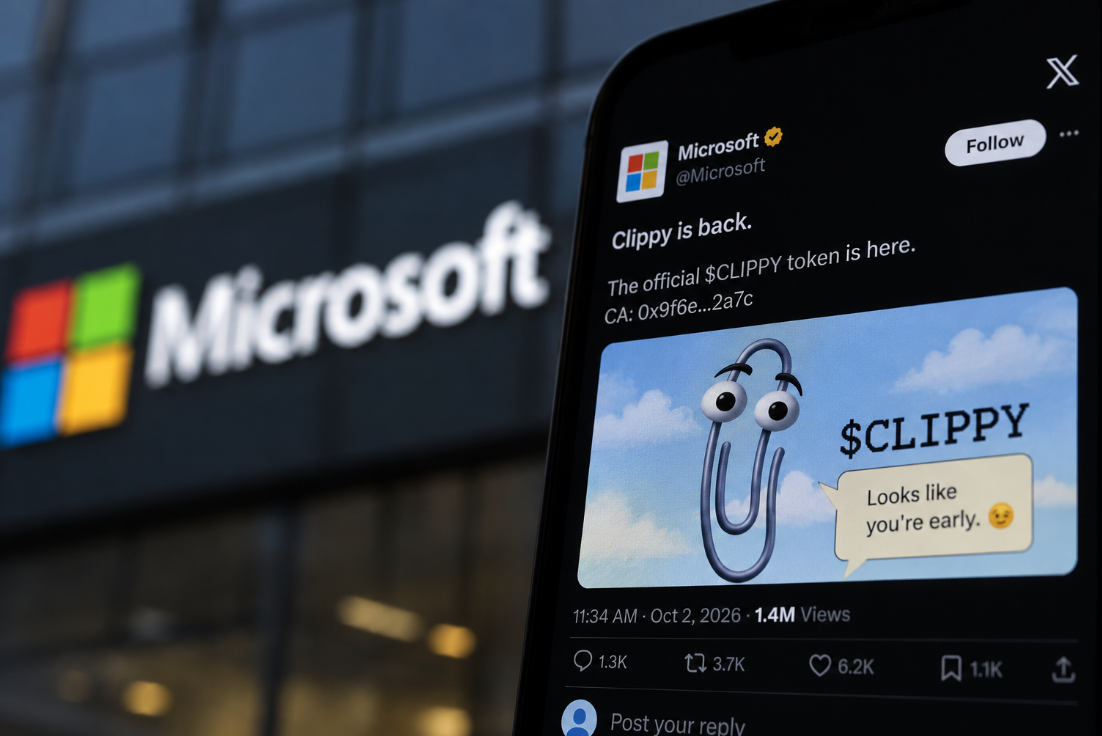 Источник изображения: ChatGPTСхема выглядела как типичный способ увеличить популярность токена: аккаунт Microsoft подписался на сторонний профиль и репостнул публикацию с призывом «вернуть Clippy», что сопровождалось продвижением криптотокена. Сообщения создавали впечатление, будто компания действительно участвует в запуске проекта, что могло ввести пользователей в заблуждение и подтолкнуть к инвестициям.
Злоумышленники даже меняли визуальные элементы аккаунта, например, устанавливали изображение Clippy, чтобы усилить доверие к публикациям. Инцидент длился относительно недолго (около получаса), после чего доступ к аккаунту был восстановлен, а подозрительные посты удалены.
Компания подтвердила факт взлома и заявила, что не имеет никакого отношения к криптовалюте или токенам, продвигаемым злоумышленниками. Также было отмечено, что ведётся расследование инцидента.
