Cloudflare фиксирует миллионы попыток эксплуатации критических уязвимостей PHP
- Cloudflare зафиксировала тысячи попыток эксплуатации за 10 часов до раскрытия PHP2Shell; через 45 минут их стало десятки тысяч, а затем — миллионы.
- PHP присвоил двум уязвимостям оценку 9,2 из 10 и выпустил экстренные исправления для версий 8.2–8.5.
- Из-за уязвимостей некоторые сайты и онлайн-сервисы в Европе и Японии временно отключили.
Почему это важно: Уязвимости позволяют выполнять код на веб-сервере без входа в систему, поэтому PHP призвала немедленно установить обновления.
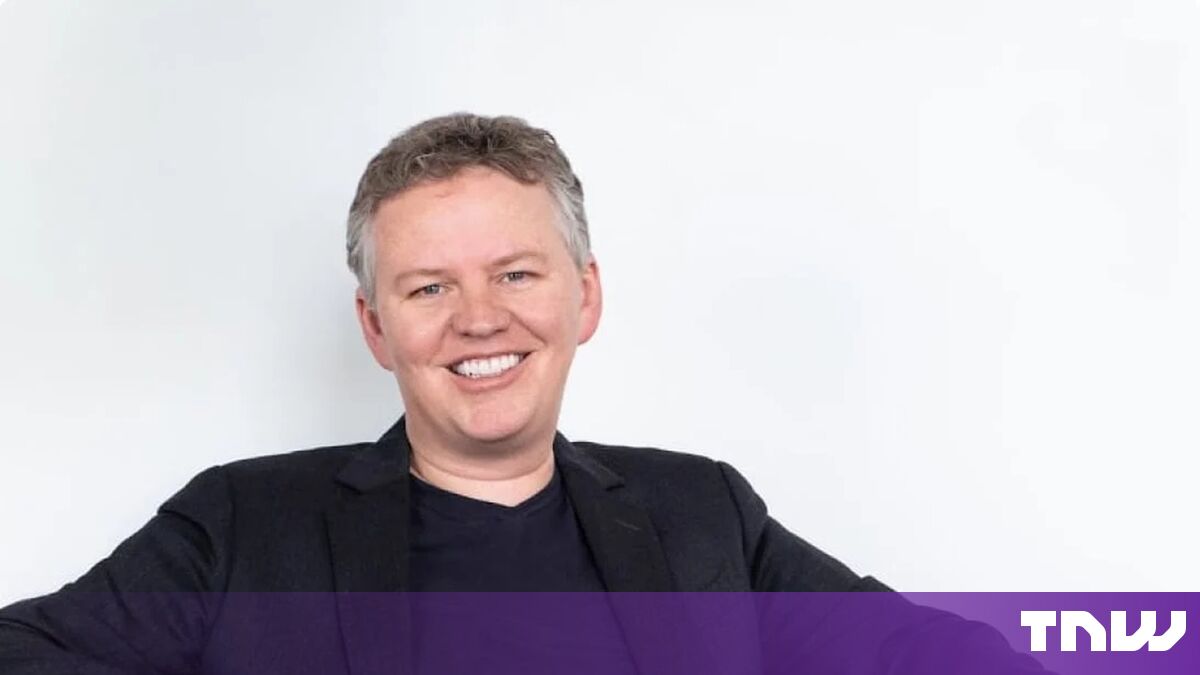
По словам генерального директора Cloudflare Мэттью Принса, с тех пор как в среду стали известны подробности, компания зафиксировала миллионы попыток воспользоваться двумя критическими уязвимостями PHP. Эти уязвимости затрагивают PHP — язык программирования, на котором работает значительная часть интернета.
Некоторые данные о #php2shell. За 10 часов до публичного объявления об уязвимостях в сети @Cloudflare мы наблюдали тысячи попыток воспользоваться ими. В течение 45 минут после объявления их число выросло до десятков тысяч, за два часа — до сотен тысяч, а сейчас достигло миллионов.
— Matthew Prince 🌥 (@eastdakota) 22 октября 2026 года
Принс опубликовал эти данные в X поздно вечером в среду. За 10 часов до раскрытия информации об уязвимостях Cloudflare зафиксировала тысячи попыток эксплуатации.
В течение 45 минут после объявления их число выросло до десятков тысяч, за два часа — до сотен тысяч, а к моменту публикации достигло миллионов.
Уязвимости, получившие название PHP2Shell, позволяют злоумышленникам выполнять код на веб-сервере без входа в систему.
PHP присвоил обеим уязвимостям оценку 9,2 из 10 по степени серьёзности и в среду, на день раньше запланированного срока, выпустил экстренные исправления для версий с 8.2 по 8.5 после утечки технических подробностей в интернете.
Компании по кибербезопасности Calif и Wiz, а также OpenAI заявили, что ИИ-инструменты помогли выявить уязвимости. PHP призвала пользователей немедленно установить обновления.
Примерно за девять часов до публичного раскрытия уязвимостей Cloudflare включила правила межсетевого экрана для всех клиентов, в том числе использующих бесплатные тарифные планы.
Компания предупредила, что эти правила обеспечивают лишь временную защиту и не отменяют необходимости обновить сам PHP.
Из-за уязвимостей организациям по всему миру также пришлось отключать сайты и онлайн-сервисы на время установки исправлений.
В среду несколько сайтов европейских государственных учреждений перестали работать после того, как CERT-EU предупредила, что для снижения риска атак сайты без установленных исправлений, возможно, придётся отключить.
В Японии Mitsubishi UFJ Financial Group в качестве меры предосторожности временно приостановила работу некоторых интернет-сервисов, сообщило агентство Reuters. Министерство финансов также временно отключило часть контента и сервисов на сайте, принимая меры безопасности.
Премьер-министр Санаэ Такаити призвала операторов сайтов проверить, используют ли их ресурсы PHP, и подготовиться к установке исправлений, сообщило Reuters.
Операторы, использующие версии PHP старше 8.2, сталкиваются с дополнительной проблемой: эти версии больше не получают официальную поддержку. Им, возможно, придётся полагаться на поставщиков программного обеспечения или хостинг-провайдеров, которые выпускают исправления, — таким образом, у них будет меньше возможностей защитить устаревшие системы.
Об этом также пишут
- 3DNews Критические уязвимости PHP поставили под угрозу более 40 % сайтов в интернете 21.10.2026 17:46
- overclockers.ru Две критические уязвимости PHP угрожают миллионам сайтов по всему миру 21.10.2026 19:27
- overclockers.ru ИИ обнаружил серьёзную уязвимость в PHP — некоторые сайты ушли в офлайн 22.10.2026 00:24
- 9to5Mac.ru Что происходит с вебом? Проблема с PHP и отключающиеся сайты 22.10.2026 15:10
- 3DNews «Чёрный октябрь» для интернета: ИИ находит дыры в защите быстрее, чем их успевают латать 23.10.2026 14:46
