Apple встретилась с тайскими чиновниками после предупреждений о шпионском ПО на iPhone [Отчет]
- Представители Apple встретились с тайскими чиновниками 11 ноября после уведомлений о возможных атаках на iPhone политиков.
- Уведомления отправили 29 октября жителям 99 стран; министр заявил, что предупреждение не означает взлома устройства.
- Власти Таиланда не нашли доказательств использования Pegasus в последних попытках атак; Apple не раскрыла причины отправки уведомлений.
Почему это важно: Такие предупреждения касаются целевых атак на конкретных людей, а не массового вредоносного ПО.
Представители Apple встретились с официальными лицами Таиланда 11 ноября после того, как политики получили предупреждения о том, что их iPhone могли стать целью наёмного шпионского ПО, сообщает Bloomberg.
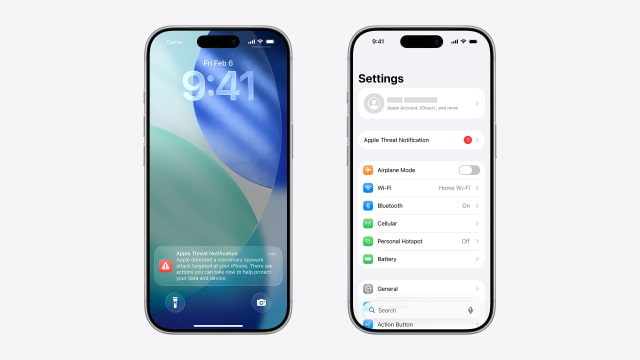 Примеры уведомлений об угрозах от Apple на экране блокировки iPhone и в настройках. Изображения: Apple.
Уведомления были отправлены 29 октября в рамках более широкой рассылки предупреждений жителям 99 стран. Несколько тайских политиков сообщили, что получили такие предупреждения, что вызвало вопросы о том, кто пытался атаковать их устройства.
После встречи с Apple министр цифровой экономики и общества Чайчанок Чидчоб заявил, что получение уведомления не обязательно означает, что злоумышленникам удалось взломать устройство. Он также сообщил, что у властей Таиланда нет доказательств того, что в последних попытках атак использовалась Pegasus — шпионское ПО, разработанное NSO Group.
Предположительно, Pegasus применяли против сторонников демократии в Таиланде в 2022 году. Некоторые политики задались вопросом, использовалось ли это ПО в последних попытках атак.
Apple отказалась раскрыть, что именно вызывает отправку уведомлений, пояснив, что эти сведения могут помочь злоумышленникам избежать обнаружения. В рекомендациях Apple по уведомлениям об угрозах они описаны как предупреждения с высокой степенью достоверности о том, что конкретный человек стал целью атаки; при этом компания признаёт, что расследования не могут обеспечить абсолютную уверенность.
Октябрьские уведомления последовали за рассылкой в августе, когда предупреждения получили пользователи в 110 странах. Такие уведомления касаются тщательно спланированных целевых атак, часто направленных против журналистов, активистов, политиков и дипломатов, а не обычного вредоносного ПО для массовых атак.
Получателям рекомендуют включить режим блокировки и обратиться за помощью к специалистам, например на горячую линию по цифровой безопасности организации Access Now. На iPhone режим блокировки находится в разделе «Настройки» > «Конфиденциальность и безопасность»; его включение ограничивает работу некоторых приложений и функций, сокращая число потенциальных способов атаки.
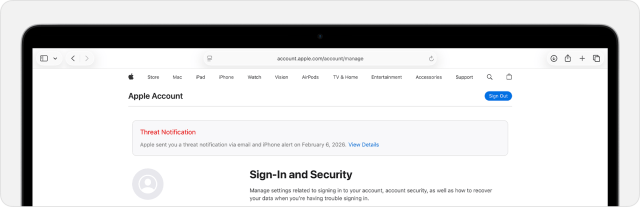 Пример баннера с уведомлением об угрозе на сайте Apple Account. Изображение: Apple.
Чтобы проверить уведомление, войдите в систему напрямую на сайте account.apple.com и найдите баннер в верхней части страницы. Apple сообщает, что в уведомлениях об угрозах никогда не запрашиваются пароль от Apple Account или код подтверждения, а также не предлагается устанавливать приложения или профили.
Об этом также пишут
- 9to5Mac.ru Apple, по имеющимся данным, встретилась с властями Таиланда из-за предупреждений о шпионском ПО, разосланных политикам 11.11.2026 23:18
- MacRumors.ru Apple встретилась с властями Таиланда из-за предупреждений о шпионском ПО на iPhone 13.11.2026 19:32
