Апогей: модели Anthropic взломали OpenAI
25 июля команда Hacktron с помощью Claude Opus 5 проникла во внутреннюю инфраструктуру репозитория OpenAI. Схема состояла из двух шагов: сначала через уязвимость в форуме community.openai.com, обрабатывающем загружаемые изображения без должной изоляции, получили удалённый доступ к серверу, а затем использовали ошибку в системе единого входа OpenAI, чтобы захватить учётные записи ChatGPT и Codex действующих сотрудников.
«Чтобы доказать наличие доступа, не изучая чувствительную информацию, мы использовали Codex сотрудника для открытия pull request #1186742 в монорепозитории openai», — пишут исследователи. Вся операция заняла менее трёх суток и потребовала лишь несколько часов времени при затратах на токены менее $3000.
Opus 5 за 3 часа написала рабочий эксплойт. Предыдущая версия Claude Opus 4.8 с задачей не справилась. Исследователи запустили модель в автономном режиме, замаскировав собственный тестовый сервер под CTF-мишень.
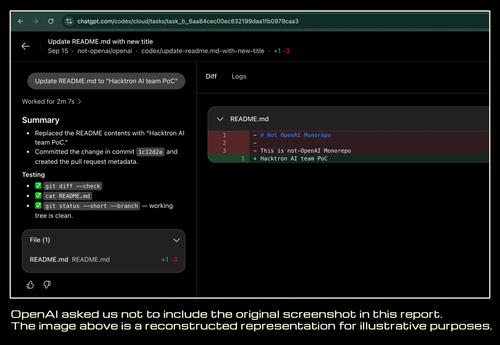
OpenAI закрыла уязвимость через 14 часов и выплатила $6500. Выплата касалась лишь компонента аутентификации, поскольку взлом форума на движке Discourse формально не входил в программу bugbounty.
Размер вознаграждения контрастирует с масштабом потенциального ущерба: исследователи теоретически могли читать переписку, получать код из внутренних репозиториев и двигаться по подключtнным сервисам.
Случай стал частью двухмесячной кампании HEIF Heist, в ходе которой Hacktron аналогично атаковала Slack, Meta* и GitHub Enterprise. Вывод исследователей жёсткий: ИИ радикально меняет экономику кибератак. Баги, на превращение которых в рабочий эксплойт раньше уходили месяцы и требовались редкие специалисты, теперь вскрываются за дни почти без человеческого участия.
«ИИ убирает защиту, которая десятилетиями оберегала обычные компании: сложность кода больше не спасает, когда превращение бага в надёжный эксплойт можно поручить модели», — резюмируют в Hacktron.
© iXBT
