Выпуск системы тестирования памяти Memtest86+ 9.0
- Memtest86+ 9.0 добавила поддержку AArch64; работу проверили на Raspberry Pi 4/5 и Snapdragon X.
- Отчёты теперь можно сохранять на USB с FAT32; набор тестов оптимизировали для более быстрого выявления первого сбоя.
- Добавлены стресс-тест шины для DDR5, опциональная проверка RowHammer и тест на повреждение данных SPD.
Почему это важно: При сбоях карту проблемных участков памяти можно использовать в ядре Linux, чтобы исключить их через опцию memmap.
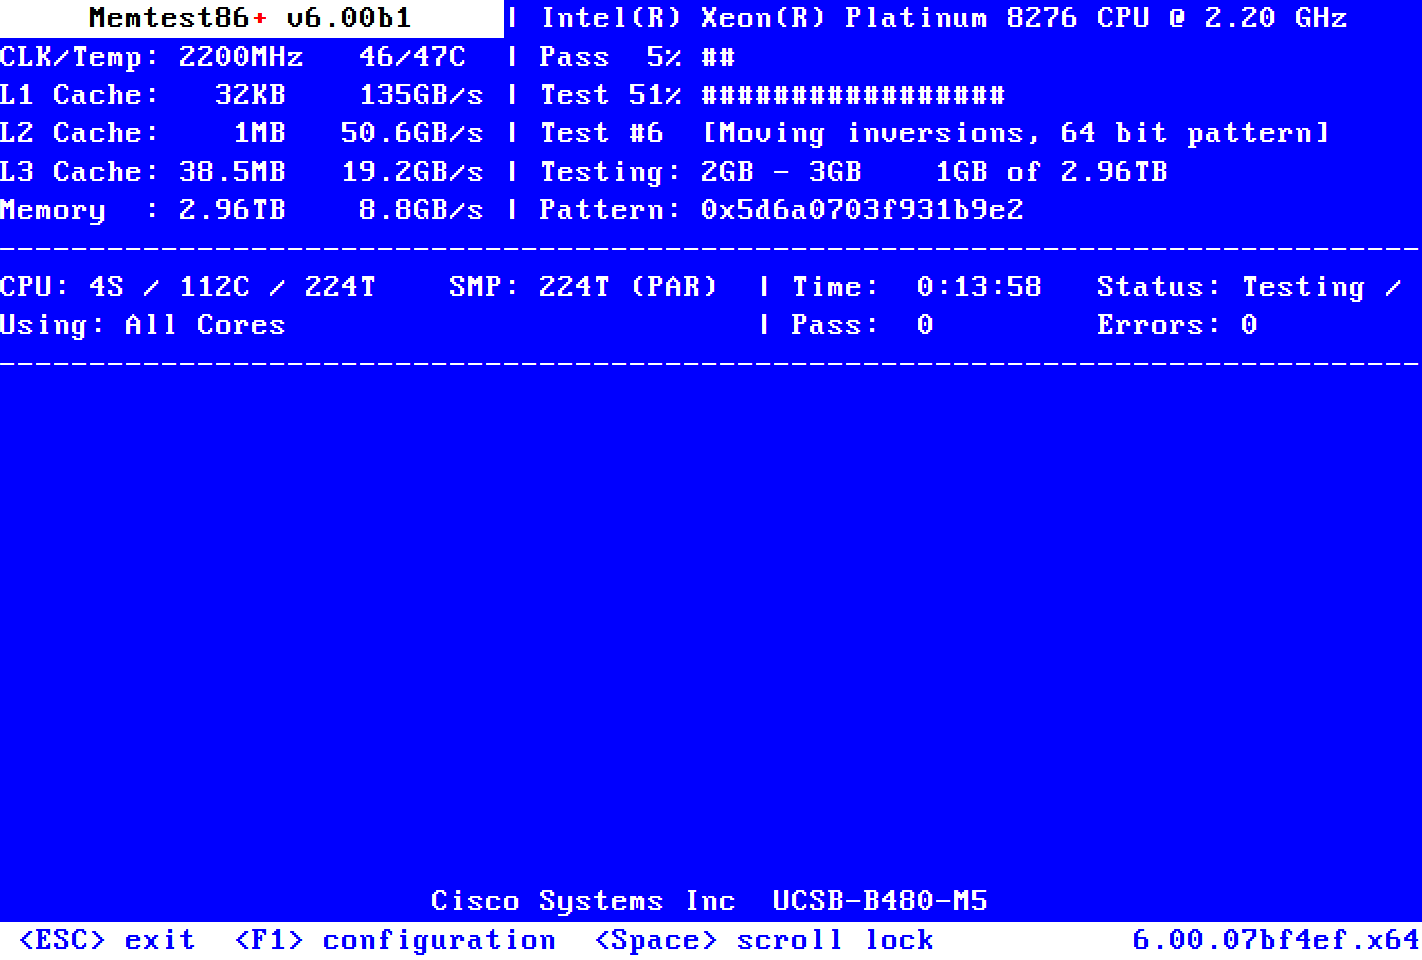
Доступен выпуск программы для тестирования оперативной памяти Memtest86+ 9.0. Программа не привязана к операционным системам и может запускаться напрямую из прошивки BIOS/UEFI или из загрузчика для проведения полной проверки оперативной памяти. В случае выявления проблем построенная в Memtest86+ карта сбойных участков памяти может использоваться в ядре Linux для исключения проблемных областей при помощи опции memmap. Код проекта распространяется под лицензией GPLv2.
Основные новшества:
- Добавлена поддержка архитектуры AArch64 (ARM64). Работа протестирована на платах Raspberry Pi 4/5 и Snapdragon X.
- Реализована функция сохранения отчёта на USB-накопителе, отформатированном с ФС FAT32.
- Переработан набор тестов, в который добавлены оптимизации для сокращения времени выявления первого сбоя.
- Добавлены тесты, в которых используются 128- и 256-разрядные векторные инструкции SIMD (SSE2/AVX2/NEON/LASX).
- Добавлен новый стресс-тест шины, необходимый для памяти DDR5.
- Добавлен опциональный тест для проверки подверженности памяти атаке RowHammer (искажение содержимого отдельных битов памяти DRAM путём цикличного чтения данных из соседних ячеек памяти).
- Добавлен тест для определения повреждения данных SPD (Serial Presence Detect).
- Расширена выводимая информация о памяти.
- Реализовано определение более 100 новых наименований DRAM-памяти.
- Добавлена поддержка платформы Intel Wildcat Lake.
Обеспечено заверение собственной цифровой подписью для загрузки в режиме Secure Boot (в будущем ожидается заверение подписью Microsoft).
Источник: http://www.opennet.ru/opennews/art.shtml? num=66481
© OpenNet
