Обеспечение конфиденциальной обработки данных в умных очках Meta AI
- Meta расширяет облачную инфраструктуру Private Processing на базе сред доверенного выполнения (TEE) для умных очков с искусственным интеллектом.
- Технология, запущенная в 2025 году для WhatsApp, изолирует обработку данных в CVM, закрывая к ним доступ даже самой Meta.
- Для защиты архитектура использует слепые токены, сторонние OHTTP-реле Fastly или Cloudflare и шифрование пользовательскими ключами.
Почему это важно: Решение позволяет безопасно переносить ресурсоемкие задачи персонализированного ИИ в облако, устраняя уязвимость традиционных серверов при расшифровке данных в оперативной памяти.
Мы считаем, что очки — это лучший форм-фактор для использования ИИ-помощника в течение всего дня. Они способны понимать ваш личный контекст лучше, чем устройства других типов, и позволяют оставаться вовлеченным в происходящее, не доставая мобильный телефон.
Большую часть времени очки помогают вам хорошо видеть, защищают глаза и дополняют ваш образ — и только. Но очки с искусственным интеллектом способны предоставлять поистине супервозможности, такие как перевод разговора или создание кратких сводок по заметкам или беседе.
Многие задачи, которые пользователи ставят перед своими очками сегодня, например совершение звонка или отправка текстового сообщения в режиме «hands-free», выполняются полностью на самом устройстве. Однако для более сложных функций требуются более крупные и мощные модели ИИ — значительно масштабнее тех, что можно уместить в паре очков.
И вычислительная мощность — это лишь половина проблемы. Чтобы ИИ-ассистент был по-настоящему полезен в повседневной жизни, он также должен обладать состоянием (stateful) и глубоко личным характером: понимать ваш контекст, связывать идеи между собой на протяжении дней или недель и проактивно работать в фоновом режиме для решения ваших задач.
В совокупности эти требования означают, что вся работа должна происходить в облаке. Очки с искусственным интеллектом ставят перед разработчиками задачу, которую традиционные облачные архитектуры никогда не были приспособлены решать: как создать гиперперсонализированный ИИ, который глубоко понимает ваш мир, обеспечивая при этом повышенную конфиденциальность?
Наш ответ — Private Processing, инфраструктура конфиденциальных вычислений Meta для рабочих нагрузок ИИ. Она расширяет границы доверия очков с ИИ непосредственно в облачные дата-центры, выполняя модели ИИ внутри конфиденциальных виртуальных машин (CVM) таким образом, что даже компания Meta не имеет доступа к вашим данным.
Для нас это не новая идея. В 2025 году мы представили Private Processing для WhatsApp и приложения Meta AI, что позволило вести полностью конфиденциальные чаты с Meta AI, причем ни Meta, ни WhatsApp никогда не видят эти данные. Мы учли опыт этого первоначального подхода и расширяем его, чтобы принести те же преимущества конфиденциальности нашим очкам с ИИ. В этом блоге рассказывается о том, как мы спроектировали облачную среда выполнения (runtime), которая обрабатывает личный контекст в больших масштабах.
«Персональные устройства, такие как очки, которые понимают наш контекст — потому что они видят то, что видим мы, слышат то, что слышим мы, и взаимодействуют с нами в течение дня — станут нашими основными вычислительными устройствами», — Марк Цукерберг, Personal Superintelligence, июль 2025 г.
Что такое конфиденциальные вычисления (Confidential Computing), TEE и Private Processing?
Конфиденциальные вычисления — это новая парадигма. Исторически индустрия шифровала данные в двух состояниях: в состоянии покоя (на диске) и при передаче (по сети). Уязвимостью всегда оставалось третье состояние: в процессе использования. Данные приходилось расшифровывать в памяти для проведения вычислений, что оставляло их уязвимыми для хост-операционной системы, гипервизора и оператора инфраструктуры. Конфиденциальные вычисления — это общеотраслевое движение, призванное устранить этот пробел и гарантировать защиту данных даже во время их обработки.
Среда доверенного выполнения (TEE) — это аппаратный примитив. TEE представляет собой аппаратную функцию в определенных процессорах и графических чипах, которая обеспечивает конфиденциальность вычислений. Процессор шифрует память специальной виртуальной машины (CVM) с помощью ключа, хранящегося в специализированном чипе безопасности. Этот ключ никогда не передается хост-операционной системе, гипервизору или кому-либо, кто обслуживает машину.
Эта возможность охватывает как центральные, так и графические процессоры хоста, поэтому рабочая нагрузка, требующая задействования обоих этих вычислительных компонентов, остается внутри единой границы доверия. Для хост-операционной системы, гипервизора и администратора инфраструктуры память CVM выглядит как зашифрованный текст.
Как определяет Консорциум конфиденциальных вычислений (CCC), TEE физически обеспечивает соблюдение трех строгих гарантий:
- Конфиденциальность данных: никто за пределами CVM, включая Meta и хост-операционную систему, не может читать данные в памяти CVM во время их использования.
- Целостность данных: никто за пределами CVM не может добавлять, удалять или изменять эти данные.
- Целостность кода: никто не может изменить код, выполняющийся внутри CVM, после его загрузки.
Клиент запрашивает отчет об удаленной аттестации, подписанный ключом, который существует только внутри этого чипа, и содержащий слепок (measurement) загруженного в CVM программного образа. Затем клиент проверяет, восходит ли цепочка подписей к корневому ключу, опубликованному производителем чипа, и совпадает ли слепок с тем, который мы опубликовали в доступном только для добавления реестре, заверяемом независимой третьей стороной. Если любая из проверок не проходит, клиент отказывается от подключения, и данные не отправляются.
Private Processing — это инфраструктура конфиденциальных вычислений Meta, построенная на базе TEE с проверяемой прозрачностью. Помимо конфиденциальности и аттестации, обеспечиваемых на аппаратном уровне, она добавляет неизбираемость (non-targetability) и зашифрованное хранение.
Private Processing для очков с ИИ: расширение границ устройства
Чем больше вы пользуетесь ИИ-ассистентом, тем полезнее он становится, поскольку обучается вашему стилю, предпочтениям и контексту. Носимые ИИ-помощники будут помогать вам аналогичным образом, в том числе в повседневной жизни. Для этого им необходимо знать вас и ваш контекст. Это может включать в себя связывание идей между днями или неделями, а также проактивную работу в фоновом режиме для выполнения задач без необходимости переделывать что-либо за вас. Для этого потребуются вычислительные возможности, выходящие за рамки того, что может локально поддерживать такой эргономичный форм-фактор, как очки.
Именно здесь в игру вступает Private Processing. Традиционные облачные архитектуры шифруют данные при передаче и в состоянии покоя, но обязаны расшифровывать их в памяти хоста во время обработки, потенциально подвергая риску их раскрытия базовой системе в процессе использования. Private Processing помогает решить эту проблему, гарантируя, что данные за пределами устройства остаются недоступными ни для кого, включая Meta.
Чтобы это работало, мы создали Private Processing для очков с ИИ на основе пяти инженерных требований, разработанных таким образом, чтобы мы могли безопасно выгружать ресурсоемкие задачи ИИ, такие как потоковая транскрипция, контекстный поиск и долговременное запоминание:
- Аппаратная изоляция: пользовательские данные должны быть криптографически нечитаемыми для хост-операционных систем, гипервизоров и компании Meta при передаче, в процессе использования и в состоянии покоя.
- Гарантии отказа с блокировкой (Fail-Closed): любая попытка изменить гарантию конфиденциальной обработки должна либо приводить к сбою системы с переходом в безопасный режим (fail-closed), либо становиться общедоступной благодаря проверяемой прозрачности.
- Публичная проверяемость: каждый работающий в продакшене образ CVM регистрируется в общедоступном реестре прозрачности с возможностью только добавления записей (append-only), заверяемом независимыми наблюдателями.
- Неизбираемость (Non-Targetability): злоумышленник или недобросовестный агент не должны иметь возможности нацелиться на сеанс или хранилище конкретного человека без попытки скомпрометировать всю систему Private Processing в целом.
- Зашифрованное хранилище: когда продукту необходимо сохранить данные для последующего доступа через Private Processing, они шифруются и доступны только с помощью ключа, предоставленного пользователем.
Мы спроектировали эту многорегиональную, отказоустойчивую систему для работы с большими объемами данных с высокой степенью надежности.
Private Processing защищает от определенного набора угроз. Базовая модель угроз описана в техническом документе по Private Processing.
Как Private Processing работает для очков с ИИ
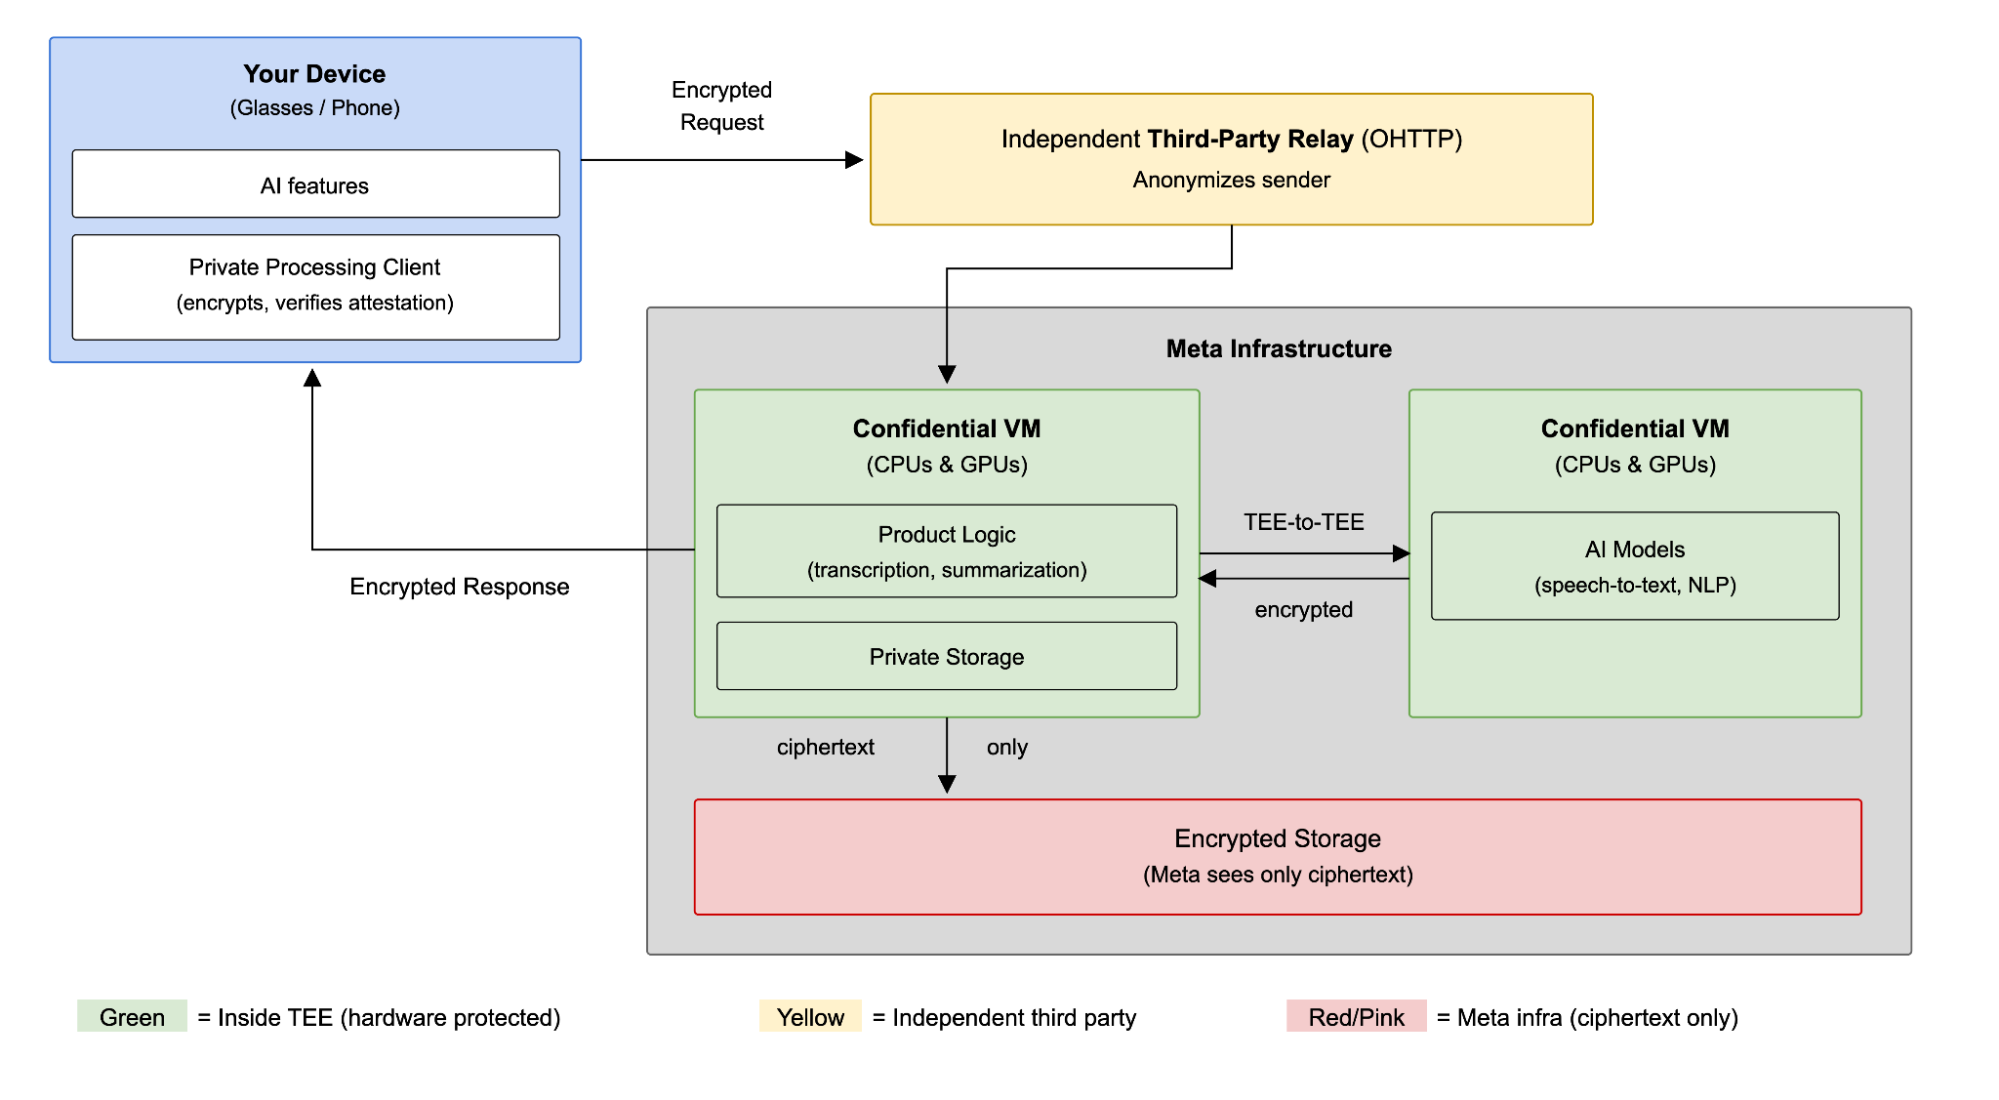
1. Разделение идентификационных данных (Маршрутизация без возможности таргетирования)
Еще до того, как данные покинут ваши очки, нам необходимо решить проблему с метаданными. Если мы знаем, кто отправляет запрос, оператор потенциально может перенаправить ваш трафик на скомпрометированную машину. Во время установления сеанса мы используем анонимные учетные данные — токены с подписью вслепую (blind-signed tokens), получаемые по случайному графику, — поэтому, когда ваше устройство отправляет запрос, наша служба аутентификации не может связать его с вашей учетной записью. Затем ваше устройство подключается к нашим шлюзам через стороннее реле OHTTP (Fastly или Cloudflare) для выбора узла TEE. Входящий запрос обслуживается TEE, выбранным на основе эвристик, не позволяющих идентифицировать пользователя.
2. Удаленная аттестация (Верификация)
Прежде чем ваши очки отправят какой-либо контекст, они проверяют наши серверы. Ваше устройство инициирует сеанс удаленной аттестации и TLS (RA-TLS), запрашивая подписанный аппаратный сертификат от TEE сервера. Ваши очки сверяют бинарные хэши TEE с независимым публичным реестром прозрачности. Если проверка сертификата производителя процессора/видеокарты завершается неудачно или бинарный хэш не совпадает с данными в реестре, рукопожатие (handshake) прерывается и ваше устройство не подключается.
3. Обработка (Выполнение)
Как только сервер доказывает свою надежность, ваше устройство осуществляет безопасную связь по протоколу TLS. Наша инфраструктура передает зашифрованный пакет данных, но не может прочитать его. Внутри TEE модели искусственного интеллекта начинают работу в изолированной среде, где даже Meta не имеет доступа к вашим данным. Если нашим моделям необходимо взаимодействовать с другими моделями, TEE должны подтвердить свою подлинность по тем же строгим протоколам RA-TLS перед передачей данных.
4. Память с сохранением состояния (Зашифрованное хранилище)
Когда для какой-то функции требуется постоянная память, результат шифруется с помощью предоставленных пользователем ключей еще до того, как покинет TEE. Инфраструктура Meta хранит зашифрованный текст. Когда вам нужно извлечь воспоминание позже, ваше устройство предоставляет ключ, а TEE расшифровывает данные и обрабатывает ваш запрос.
Хранилище внутри защищенного периметра: зашифрованное хранилище
Впечатления от ИИ на очках, которых ждут пользователи — например, возможность продолжить с того же места после перерыва или вспомнить момент из прошлого, — работают только тогда, когда система способна сохранять информацию с течением времени. Создание интерактивных сценариев с сохранением состояния (stateful) для очков с ИИ требует архитектурного выбора. Очевидный подход заключается в шифровании пользовательских данных на устройстве и их хранении в стандартной облачной базе данных.
При детальном рассмотрении этот подход не работает по двум причинам:
- Шаблоны доступа выдают поведение: даже если содержимое базы данных надежно зашифровано, внешняя база данных все равно видит, когда вы читаете и записываете данные, как часто отправляете запросы и к каким записям обращаетесь одновременно. Одни только эти метаданные позволяют составить карту вашей повседневной рутины и поведенческих паттернов. Шифрование защищает содержимое полезной нагрузки, но оно не скрывает шаблоны выполнения.
- Удаленные зашифрованные запросы не масштабируются: выполнение сложных операций, таких как семантический векторный поиск или многосеансовые соединения (joins) поверх традиционного зашифрованного хранилища, требует извлечения огромных объемов зашифрованных данных из базы данных, их передачи по сети в защищенный TEE и расшифровки исключительно ради выполнения одного запроса. По мере роста объема контекста пользователя задержки (latency) резко возрастают, а производительность падает.
Чтобы решить обе проблемы, мы создали механизм хранения непосредственно внутри TEE. Мы расширили границу доверия так, чтобы данные не просто обрабатывались конфиденциально, но и хранились конфиденциально. Ваши данные остаются зашифрованными. Они доступны только изнутри TEE на процессорах и графических чипах; готовы к тому, чтобы вы могли их извлечь, и полностью недоступны никому другому — включая Meta.
Вместо того чтобы рассматривать облако как удаленную базу данных, динамическое предоставление конфиденциальных вычислений с сохранением состояния (stateful Private Processing) совмещает выполнение и состояние в зашифрованной процессором памяти. Механизмы запросов выполняются непосредственно в границах TEE. Транзакции чтения и записи происходят быстро, поскольку чтение никогда не пересекает границу внешней сети.
Отладка в темноте: операционная наблюдаемость
Создавая инфраструктуру, которая криптографически закрывает доступ для операторов, вы сталкиваетесь с фундаментальной операционной задачей: как поддерживать систему высокой доступности, если инженеры не могут заглянуть внутрь?
Стандартные инженерные средства диагностики внутри TEE бесполезны:
- инженеры не могут подключить отладчик к работающему TEE;
- системы не могут делать дамп стеков памяти или записывать в лог входные и выходные данные моделей во время сбоя;
- команды не могут изучить конкретную полезную нагрузку, которая вызвала операционную ошибку.
Операционная видимость должна достигаться исключительно внеполосным (out-of-band) путем. Мы спроектировали наш уровень наблюдаемости так, чтобы он опирался на совокупные сигналы работоспособности: использование ЦП, выделение памяти, сетевую задержку и совокупные показатели аппаратных сбоев. Эти сигналы предоставляют нам телеметрию, необходимую для поддержания работоспособности службы и бесперебойной работы без раскрытия хотя бы одного байта пользовательских данных.
Проверяемая прозрачность
Заявления о безопасности не имеют смысла, если они зависят от слепого доверия к провайдеру. Архитектура Private Processing спроектирована так, чтобы каждая наша гарантия могла быть независимо проверена сторонними исследователями.
Прозрачность бинарных файлов через публичные реестры
Каждый образ CVM, развертываемый в продакшене, регистрируется в доступном только для добавления публичном реестре прозрачности. Если бы мы когда-либо попытались развернуть код, отличающийся от опубликованного, клиентские устройства и внешние мониторы смогли бы обнаружить несоответствие. Это обеспечивает защиту от несанкционированного доступа (tamper-evidence). Поскольку каждый развернутый образ записывается, мы не можем подменить бинарный файл так, чтобы это изменение не отразилось в записи, которую мы не контролируем. Доступ к бинарным файлам позволяет исследователям пойти дальше и подтвердить, что записанный образ ведет себя именно так, как мы заявляем.
Реестр и записываемые в него измерения находятся в публичном доступе. Соответствующие бинарные файлы доступны исследователям, участвующим в нашей программе безопасности, на условиях соглашения.
Сторонняя валидация
Этот подход предполагает наличие враждебной среды даже внутри наших собственных дата-центров. Традиционная облачная безопасность проводит границу по периметру: она защищает серверы от внешнего мира, доверяя при этом гипервизору, хост-операционной системе и администраторам, которые ими управляют. Private Processing сдвигает эту границу внутрь, оставляя все три упомянутых компонента за ее пределами.
Чтобы подтвердить этот подход, мы полагаемся не только на внутренние проверки. Мы активно сотрудничаем с независимыми фирмами по безопасности (такими как NCC Group) и исследователями для аудита нашего архитектурного дизайна, проверки логики аттестации и тестирования границ нашей модели изоляции.
Программа поиска уязвимостей Meta: внешний аудит и исследования
Прозрачность требует открытых возможностей для проверки. Чтобы дать толчок дальнейшим независимым исследованиям безопасности архитектуры и реализации Private Processing, мы расширяем нашу программу Bug Bounty, включив в нее прямое покрытие Private Processing на очках с ИИ. Мы предоставим внешним исследователям инструменты, бинарные файлы CVM и документацию, необходимые для аудита нашей реализации, тестирования цепочек аттестации и обеспечения подотчетности нашей платформы.
Private Processing для будущего эагентов (Agentic Future)
На сегодняшний день Private Processing фокусируется на отдельных задачах, таких как создание краткой сводки сообщения. Однако будущее искусственного интеллекта связано с агентами и мультимодальностью. В будущем ваши очки смогут действовать от вашего имени в рамках различных сеансов и в самых разных реальных контекстах. По мере того как мы приближаемся к запуску сервисов, которые будут помогать вам в течение всего дня, Private Processing послужит нашей основой.
ИИ в очках станет еще более ориентированным на сохранение состояния, мультимодальным и агентным, а это значит, что и границы доверия станут сложнее. Агент, удерживающий конфиденциальное состояние, требует строгой изоляции, проверяемого происхождения данных и межмодульной связи между CVM. Наша инфраструктура Private Processing — это фундамент для такого будущего. Возможности ИИ будут расти, но границы безопасности и конфиденциальности останутся незыблемыми.
